- 組織
- 株式会社ディーエイチシー
- 公表日
- 2026年10月30日
- 件数
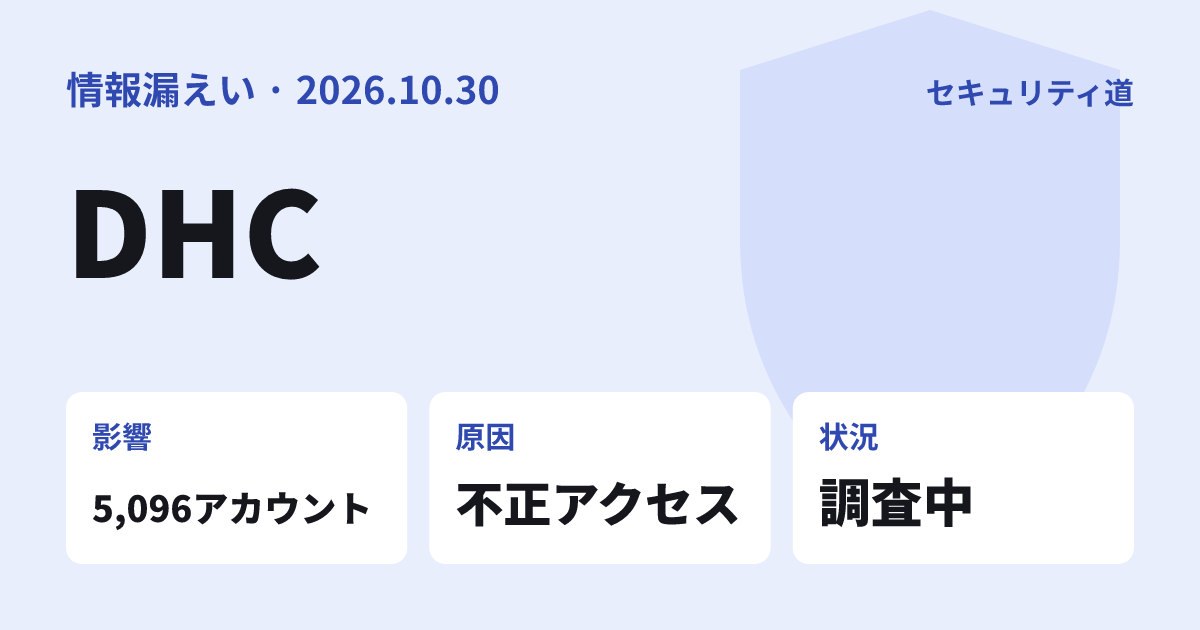
- 情報の書き換え 5,096アカウント(住所最大数 5,520)、不審な注文 27件、不正な新規会員登録 71件。書き換えられたアカウントの情報は閲覧された可能性
- 情報の種類
- 会員番号、お届け先情報(氏名、住所、電話番号)、購入履歴、クレジットカード番号の下4桁
- 原因
- システムの脆弱性を悪用した第三者による不正アクセス(詳細は開示を差し控え)
- 状況
- 調査中
- 出典
- https://dhc-corporate.co.jp/cms_dH8vjpRq/wp-content/uploads/2026/10/0deb6f2426f1d5ab2b2b1824288b374d.pdf
株式会社ディーエイチシーは2026年10月30日、オンラインショップで第三者による不正アクセスと会員情報の書き換えなどを確認したと公表しました。書き換えられたのは5,096アカウントで、登録された情報が第三者に閲覧された可能性があります。情報が外部に持ち出された形跡は確認されていないとしています。
何が起きたか
10月28日、同社はオンラインショップで不正アクセスと会員情報の書き換えなどを確認しました。調査の結果、一部アカウントの会員情報の変更、不正な新規会員登録、不正な注文が行われていました。
同社は不正アクセス元からの通信の遮断、悪用された脆弱性への対処、不正に登録されたアカウントの無効化を実施し、書き換えられた情報を復元しました。不審な注文はキャンセルし、不正な新規会員登録は取り消しています。新たな不正アクセスや書き換えがないか、継続して監視しています。
漏えいした情報
閲覧された可能性があるのは、書き換えられたアカウントに登録された次の情報です。
| 項目 | 内容 |
|---|---|
| 会員情報 | 会員番号 |
| お届け先情報 | ご本人様を含むお届け先の氏名、住所、電話番号 |
| 購入 | 購入履歴 |
| カード | クレジットカード番号の下4桁(全桁は保持していない) |
住所最大数は、アカウントに登録された複数のお届け先住所の合計数です。外部に持ち出された形跡と、不正利用や二次被害は、公表時点で確認されていません。
原因と経緯
同社は原因となったシステムの脆弱性を特定して対処したとしています。不正アクセスの詳細は、さらなる被害の拡大を防ぐ観点から開示を差し控えるとしています。個人情報保護委員会へは報告済みです。
確認から公表まで
- 10月28日不正アクセスと会員情報の書き換えなどを確認
- 確認後通信の遮断、脆弱性への対処、不正アカウントの無効化、情報の復元
- 10月30日公表。外部専門家などと連携して監視を継続
利用者がやること
該当するお客様には個別に連絡する予定としています。
不審な連絡に応じない
同社を装った不審なメール、SMS、電話に注意してください。心当たりのない連絡のリンクや添付ファイルを開かず、個人情報やパスワードを入力したり伝えたりしないよう求めています。
登録情報と注文履歴を確かめる
ここからは一般的な対策です。同社は書き換えられた情報を復元したとしていますが、ログインできる方はお届け先と注文履歴に覚えのない内容がないか確かめます。
パスワードを見直す
パスワードは公表された項目に含まれていません。同じパスワードを他のサービスでも使っている場合は、別々のものへ変更すると安全です。カード番号の下4桁を示して本人確認を装う連絡にも注意してください。