- 組織
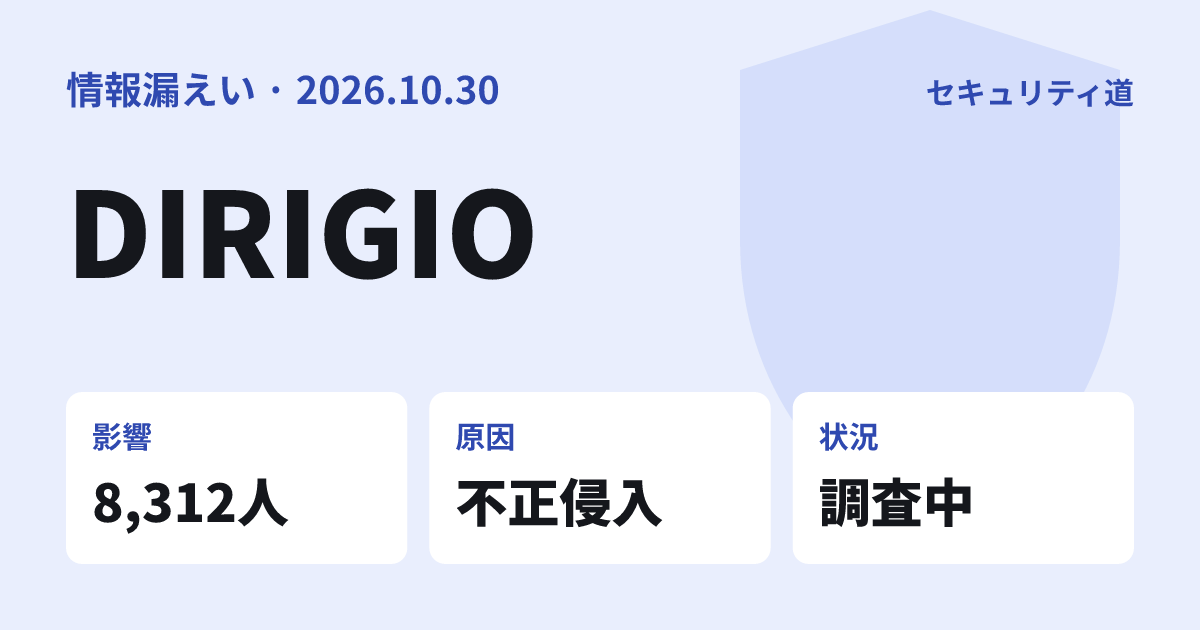
- 株式会社DIRIGIO
- 公表日
- 2026年10月30日
- 件数
- 対象のお客様 8,312人(重複除く)、対象注文 9,992件
- 情報の種類
- 氏名、メールアドレス、電話番号(一部)、生年月日(一部)、性別(一部)、会員ID(一部)、住所(一部)、注文内容(一部)、注文メモ(一部)
- 原因
- 第三者が同社APIを経由してシステムに不正侵入し、お客様情報を外部に持ち出した
- 状況
- 調査中
- 出典
- https://dirigio.jp/news/release20261030
株式会社DIRIGIOは2026年10月30日、モバイルオーダーサービス「PICKS」のお客様情報を管理するシステムへの不正アクセスにより、個人情報が漏えいしたと公表しました。第三者が同社のAPIを経由してシステムに不正侵入し、お客様情報を外部に持ち出したことが判明したとしています。対象は8,312人、注文9,992件です。
何が起きたか
10月27日12時30分頃、同社はPICKSのお客様情報を管理するシステムへの第三者による不正アクセスの可能性を確認しました。同日15時に全サービスを停止し、脆弱性の修正、全利用者のログアウト(認証情報の更新)、恒久対策と調査を行って、10月29日10時から順次サービスを再開しています。
漏えいした情報
| 範囲 | 情報 |
|---|---|
| 全対象者 | 氏名、メールアドレス |
| 一部の利用者 | 電話番号、生年月日、性別、会員ID、住所、注文内容(商品・金額・日時・状態)、注文メモ |
| 含まれないもの | クレジットカード番号(保持していない) |
項目は利用したサービスや店舗、登録内容によって異なります。ログインパスワードの漏えいと、本件に起因する不正利用などの二次被害は、公表時点で確認されていません。
原因と経緯
原因は、第三者が同社のAPIを経由してシステムに不正侵入し、お客様情報を持ち出したことです。
確認から公表まで
- 10月27日 12時30分頃第三者による不正アクセスの可能性を確認
- 10月27日 15時PICKSの全サービスを停止
- 10月29日 10時順次サービスを再開
- 10月30日公表
今後新たに判明した事実は、同社のウェブサイトで随時知らせるとしています。
利用者がやること
PICKSを使って注文したことがある方は、会員登録の有無にかかわらず次の点を確かめてください。
再ログインする
サービス再開後の初回利用時には、再度ログインが必要です。
不審な連絡に応じない
漏えいした情報を悪用した、同社やサービスを装った不審なメール、SMS、電話に注意してください。記載のURLにアクセスせず、添付ファイルを開かず、会員情報やパスワードを入力しないよう呼びかけています。同社がメールや電話でパスワードを尋ねることはないとしています。
使い回しのパスワードを見直す
ここからは一般的な対策です。パスワードの漏えいは確認されていませんが、同じパスワードを他のサービスで使っている場合は変更すると安全です。