- 組織
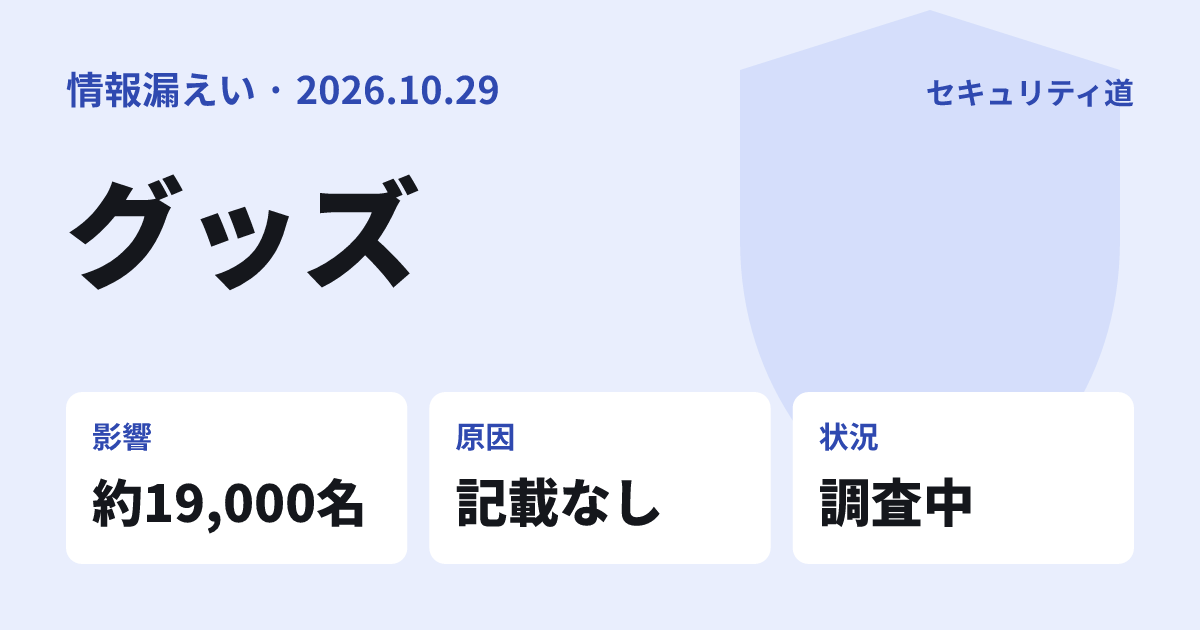
- 株式会社グッズ
- 公表日
- 2026年10月29日
- 件数
- 旧サイトの会員 約19,000名(漏えいの可能性)。会員登録せずに注文した顧客は調査中
- 情報の種類
- 氏名、フリガナ、住所、電話番号、FAX番号、メールアドレス、性別、職業、生年月日(登録者のみ)、会社名・屋号・担当者名(ディーラー会員のみ)、購入履歴、ログインパスワード(変換した形で保存)
- 原因
- 外部からの不正アクセスで旧サイトのサーバーに不正なプログラムが置かれた(侵入経路の詳細は記載なし)
- 状況
- 調査中
- 出典
- https://www.goods-co.net/blogs/news/security-incident-20261029
株式会社グッズは2026年10月29日、旧通販サイトへの不正アクセスにより、個人情報が漏えいした可能性があると公表しました。旧サイトの会員は約19,000名で、会員登録せずに注文した顧客の数は調査中です。実際に漏えいした事実と悪用された事実は、いずれも確認されていないとしています。
何が起きたか
10月22日、サーバー管理会社の点検で、旧サイトのサーバーに外部からの不正なプログラムと、顧客情報を取得しようとした攻撃の痕跡が見つかりました。同社は10月23日に旧サイトを停止して外部からのアクセスを遮断し、旧サイトを再開せず10月28日に新しい通販サイトを公開しました。
約19,000名旧サイトの会員(漏えいの可能性)
調査中会員登録せずに注文した顧客
預かりなしクレジットカード情報
漏えいした情報
いずれも漏えいした可能性がある情報です。
| 項目 | 内容 |
|---|---|
| 基本情報 | 氏名、フリガナ、住所、電話番号、FAX番号、メールアドレス、性別、職業 |
| 登録者のみ | 生年月日 |
| ディーラー会員のみ | 会社名・屋号・担当者名 |
| 購入 | 購入履歴 |
| ログイン | 旧サイトのログインパスワード(変換した形で保存) |
| 含まれないもの | クレジットカード情報(預かっておらず、支払いは代金引換と銀行振込のみ) |
原因と経緯
原因は外部からの不正アクセスで、旧サイトのサーバーに不正なプログラムが置かれていたことです。侵入経路の詳細は記載されていません。同社はサーバー管理会社とともに調査を続けており、個人情報保護委員会へ報告し、大阪府警察に相談しています。
発見から公表まで
- 10月22日点検で不正なプログラムと攻撃の痕跡を発見
- 10月23日旧サイトを停止し、外部からのアクセスを遮断
- 10月28日新しい通販サイトを公開
- 10月29日対象の顧客へメール連絡を開始し、公表
新サイトはパスワードを使わず、登録メールアドレスに届く確認コードでログインする方式です。旧サイトのパスワードは引き継いでいません。会員の情報は新サイトに移しています。
利用者がやること
旧サイトを使っていた方は次の点を確かめてください。
同じパスワードを変更する
旧サイトと同じメールアドレスとパスワードを他のサービスでも使っている場合は、そのパスワードを変更するよう同社は求めています。
不審な連絡に注意する
同社を名乗る不審なメール、電話、郵便物に注意してください。同社がパスワード、カード番号、暗証番号を尋ねることはないとしています。
情報の削除を希望するなら窓口へ
情報の削除を希望する場合は、同社の個人情報に関する問い合わせ窓口へ連絡します。受付は平日10時から15時です。