- 組織
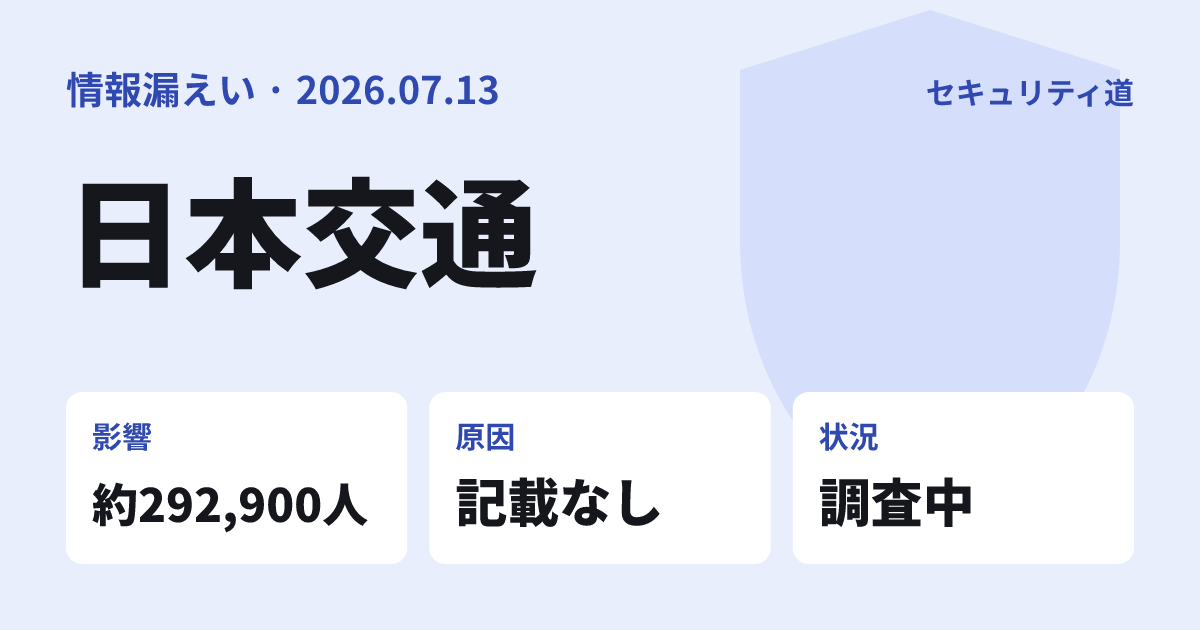
- 日本交通株式会社
- 公表日
- 2026年7月13日
- 件数
- 6区分 計約292,900人(漏えいした可能性。ハイヤーのお客様 約13,100人、乗務員・職員 約60,100人、採用選考応募者 約107,900人、従業員のご家族 約37,700人、お取引先のご担当者様 約2,100人、事故等の相手方 約72,000人)
- 情報の種類
- 氏名、住所、電話番号、メールアドレス、生年月日、健康診断結果等、個人番号(一部)、運転免許証・顔写真・銀行口座に関する情報(採用応募者の一部)、振込先情報(お取引先)
- 原因
- 外部からの不正アクセス(マルウェア感染)。侵入経路の詳細は記載なし
- 状況
- 調査中
- 出典
- https://www.nihon-kotsu.co.jp/news/20261030-3479/https://www.nihon-kotsu.co.jp/news/20260819-3385/https://www.nihon-kotsu.co.jp/news/20260713-3334/
日本交通株式会社は2026年10月30日、「弊社システムへの不正アクセスに関するお知らせ(第6報)」を公表しました。7月11日に発生した不正アクセスにより、ハイヤーの利用客、乗務員・職員、採用選考応募者など6つの区分の個人情報が漏えいした可能性があるとしています。区分ごとの件数を足すと約292,900人です。
何が起きたか
7月11日未明、日本交通の社内システムが外部から不正アクセスを受け、マルウェアに感染しました。同社はシステムの停止・隔離などの緊急対応を行い、外部の専門機関と調査を進めました。7月13日の時点では情報漏えいの事実は確認されていないとしていましたが、8月19日の第4報で、保有ファイルの一部が外部に流出していたことが判明したと公表しました。
10月30日の第6報は、対象者の区分と件数、該当しうる情報の項目を示したものです。ハイヤーのWEB予約・管理システムや電話でのタクシー配車なども影響を受け、電話配車などは10月6日に再開すると案内していました。
漏えいした情報
いずれも漏えいした可能性がある情報です。項目は区分ごとに該当しうるものを示したもので、全員に全項目が該当するわけではありません。個別の内容は同社からの通知で案内されます。
| 対象者 | 件数 | 主な情報 |
|---|---|---|
| ハイヤーのお客様(申込担当者・乗車のお客様) | 約13,100人 | 氏名、自宅住所、会社・自宅・携帯・FAXの番号、メールアドレス |
| 乗務員・職員(退職者を含む) | 約60,100人 | 氏名、住所、生年月日、性別、連絡先、人事・給与・税や社会保障の手続き情報、健康診断結果等。本人確認書類に関する情報や個人番号を含む場合あり |
| 採用選考応募者(過去の応募者を含む) | 約107,900人 | 基本的な個人情報、学歴・職歴、応募書類の記載情報。運転免許証、顔写真、銀行口座に関する情報を含む場合あり |
| 従業員のご家族 | 約37,700人 | 氏名、続柄、生年月日、住所・世帯構成、扶養や控除の手続き情報。一部は個人番号を含む |
| お取引先のご担当者様 | 約2,100人 | 会社名、担当者名、住所、連絡先、振込先情報 |
| 乗務員が関わった事故等の相手方 | 約72,000人 | 基本的な個人情報と連絡先、事故対応や保険手続きで取得した情報。けがの状況等を含む場合あり |
タクシーをご利用のお客様の配車・乗車に関する情報は含まれません。クレジットカード情報は同社が保有していないとしています。
原因と経緯
原因は外部からの不正アクセス(マルウェア感染)で、侵入経路の詳細は第6報までの確認した発表には記載されていません。
不正アクセスから第6報まで
- 7月11日未明不正アクセス(マルウェア感染)が発生
- 7月13日公表。この時点で情報漏えいの事実は確認されていないと説明
- 8月19日第4報。保有ファイルの一部の外部流出が判明
- 10月5日電話配車などの一部サービスの復旧を案内
- 10月30日第6報。対象者の区分と件数、情報の項目を公表
実施済みの対策として、侵入経路の遮断と感染機器の停止・隔離、外部接続経路の見直し、アカウントとパスワードの再設定、重要アカウントへの多要素認証の適用、監視の導入、個人情報の保管期間ルールの策定と削除を挙げています。今後はハイヤーWEB予約システムの再構築、社内システムへの接続方式の刷新と認証強化、業務委託先の対策の確認などを進めるとしています。個人情報保護委員会と警察等には報告済みです。
利用者がやること
対象者には書面または電子メールで順次通知するとしています。同社が求めていることは次のとおりです。
不審な連絡に応じない
心当たりのない電話、メール、SMS、郵便物には応じず、リンクや添付ファイルを開かないでください。同社が電話やメールで暗証番号、パスワード、認証コードを尋ねることはないとしています。
生年月日や電話番号を使った暗証番号を変える
暗証番号やパスワードに生年月日や電話番号を使っている場合は、変更するよう勧めています。
不審な連絡を受けたら窓口へ
不審な連絡を受けた場合は、同社のコールセンター専用ダイヤルに連絡します。
ここからは一般的な対策です。銀行口座に関する情報が対象の方は、身に覚えのない取引がないか明細を確認してください。運転免許証や個人番号に関する情報が対象になりうる方は、本人確認を悪用した不審な契約の連絡にも注意してください。