- 組織
- ペイクラウドホールディングス株式会社(子会社 株式会社バリューデザイン)
- 公表日
- 2026年10月23日
- 件数
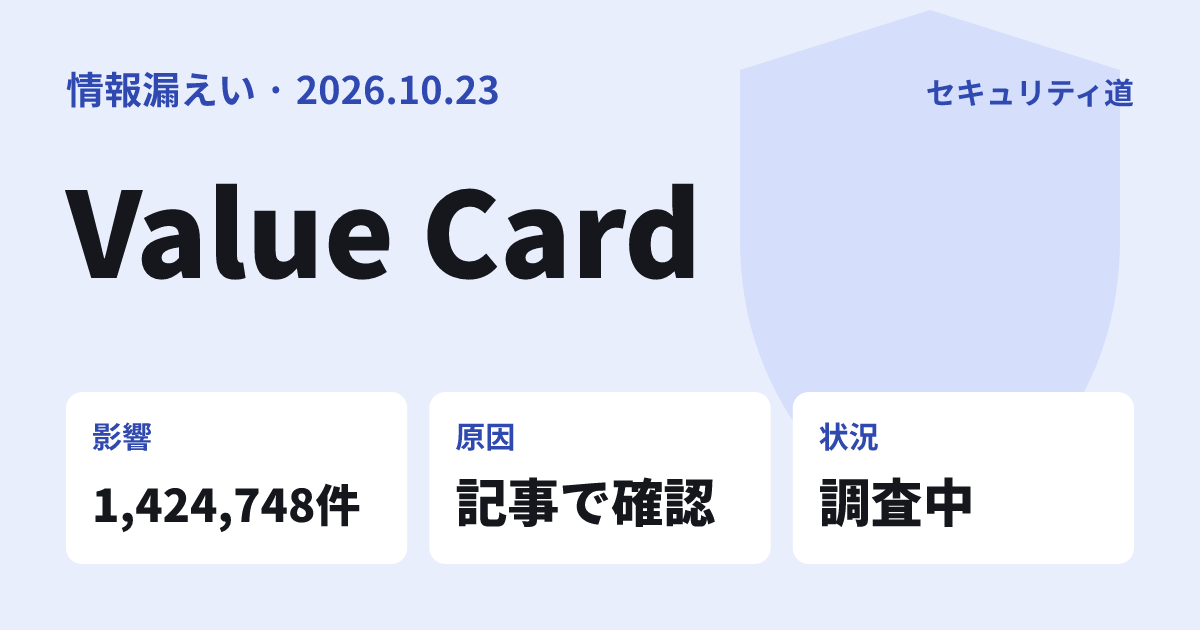
- ID番号、PIN番号及び残高情報の流出 1,424,748件(発行済ID 569,224件、未発行ID 855,524件)。個人情報は該当なし
- 情報の種類
- ID番号、PIN番号、残高情報
- 原因
- 子会社のシステムの一部の環境において、Webサーバーの脆弱性を第三者に悪用された
- 状況
- 調査中
- 出典
- https://contents.xj-storage.jp/xcontents/AS71226/a90ef759/c4e7/403b/8096/5a78ba81a912/140120261023555340.pdfhttps://www.valuedesign.jp/news/info/20261023
ペイクラウドホールディングス株式会社は2026年10月23日、連結子会社の株式会社バリューデザインが提供するハウス電子マネー発行サービス「Value Card」のサーバーが第三者の不正アクセスを受け、サービスで管理している情報の一部が外部へ流出したと公表しました。流出したのはID番号、PIN番号及び残高情報の1,424,748件です。
何が起きたか
Value Cardは、バリューデザインが発行会社に提供しているハウス電子マネーの発行サービスです。公表資料では、サービスを導入している企業を「ご利用企業」、最終的にサービスを利用している個人のお客様を「最終ユーザー」と呼んでいます。
同社は10月19日に流出を確認しました。判明後は速やかに不正アクセス経路を遮断し、被害拡大防止に必要な措置を実施したとしています。関係機関へは報告済みです。
漏えいした情報
| 項目 | 内容 |
|---|---|
| 流出した情報 | ID番号、PIN番号及び残高情報 |
| 件数 | 1,424,748件 |
| 内訳 | 発行済ID 569,224件、未発行ID 855,524件 |
| 個人情報 | 該当なし |
未発行IDは、最終ユーザーが購入する前のIDです。発行済IDについては不正利用のおそれがありましたが対処済みで、不正利用による実被害はないとしています。一方で、対処に際して一部の利用に不便をかける場合があると説明しています。
原因と経緯
原因は、子会社のシステムの一部の環境において、Webサーバーの脆弱性を第三者に悪用されたことです。具体的な脆弱性の名前や侵入の時期は、開示資料に記載がありません。
公表された経緯
- 10月19日情報の流出を確認
- 判明後不正アクセス経路を遮断、被害拡大防止の措置
- 10月23日親会社が開示、バリューデザインもお知らせを掲載
公表時点で、発生した事象以外の不正アクセスによる影響は確認されていないとしています。今後は外部の専門機関と連携して全サービスの脆弱性箇所を再点検し、セキュリティ管理体制の強化と再発防止に取り組むとしています。攻撃に関する情報は利用企業や関係機関と共有するとしています。業績への影響は精査中で、新たに判明した事実は速やかに知らせるとしています。
バリューデザインも同日、自社サイトに「当社提供システムへの不正アクセスに関するお知らせ」を掲載し、不正アクセスを確認した一部の利用企業へは対応の進捗を適宜報告していると説明しています。詳細は親会社の開示資料を参照するよう案内しています。
利用者がやること
開示資料には、最終ユーザーに個別の手続きを求める記載はありません。店舗やブランドのプリペイドカード・電子マネーを使っている方は、次の一般的な対策を取っておくと安心です。
カード発行元からの案内を確認する
利用中のプリペイドカードの発行元(店舗やブランド)のお知らせを確認してください。対処に伴って一部の利用に不便が出る場合があると同社は説明しています。
残高と利用履歴を見る(一般的な対策)
残高照会や利用履歴を確認できるカードであれば、身に覚えのない利用がないか見てください。気になる点があれば発行元の窓口に問い合わせます。
便乗した連絡に注意する(一般的な対策)
事件に便乗して、カード番号やPINの入力を求めるメールやSMSが届くことがあります。リンク先でカード番号やPINを入力しないようにしてください。