- 組織
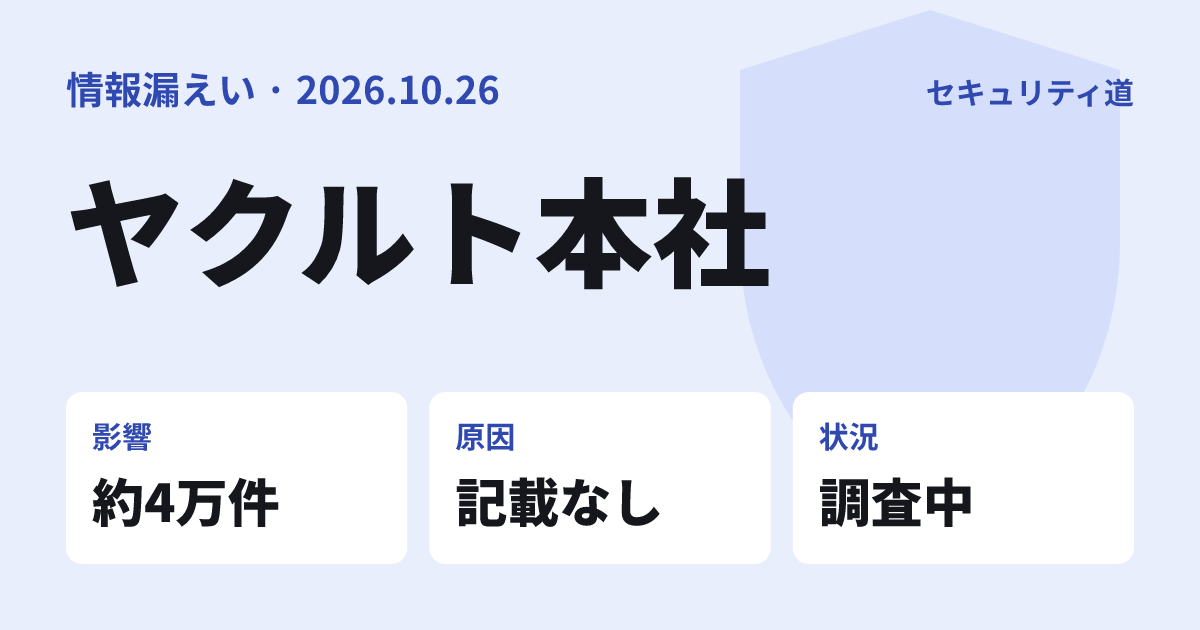
- 株式会社ヤクルト本社
- 公表日
- 2026年10月26日
- 件数
- 約4万件(第2報時点で漏えいを確認)
- 情報の種類
- 氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容、勤務先情報、暗号化されたパスワード
- 原因
- 第三者による不正アクセス(原因の詳細は記載なし)
- 状況
- 調査中
- 出典
- https://www.yakult.co.jp/maintenance/
株式会社ヤクルト本社は2026年10月30日の第2報で、ホームページへの第三者による不正アクセスにより、約4万件の個人情報が漏えいしたことを確認したと公表しました。第1報は10月26日です。対象はメールお問い合わせフォームの利用者、給食サイト「たのしい給食」の会員、報道関係者向けお問い合わせフォームの利用者、問い合わせに対応した社員です。
何が起きたか
同社は10月26日にホームページの機能を停止して被害の拡大を防ぎ、同じ日に個人情報保護委員会への第一報と警察への相談を行いました。第1報は同日19時、第2報は10月30日9時に公表しています。
約4万件漏えいを確認した個人情報
4区分対象となった利用者などの区分
預かりなしクレジットカード情報および銀行口座情報
漏えいした情報
| 対象 | 情報 |
|---|---|
| メールお問い合わせフォームの利用者 | 氏名、性別、年齢層、住所、電話番号、メールアドレス、問い合わせ内容など |
| 給食サイト「たのしい給食」の会員 | 氏名、勤務先情報、メールアドレス、暗号化されたパスワードなど |
| 報道関係者向けお問い合わせフォームの利用者 | 氏名、会社名、連絡先、問い合わせ内容など |
| 上記の問い合わせに対応した社員 | 氏名 |
第2報では区分ごとの件数は確認できず、約4万件は全体の数字です。
原因と経緯
原因は第三者による不正アクセスとされ、侵入経路など詳細は記載されていません。
第1報から第2報まで
- 10月26日ホームページの機能を停止。個人情報保護委員会へ第一報、警察へ相談
- 10月26日 19時第1報を公表
- 10月30日 9時第2報を公表。約4万件の漏えいを確認
利用者がやること
ヤクルト本社のお問い合わせフォームや「たのしい給食」を使ったことがある方は、次の点に注意してください。
不審な連絡に注意する
差出人不明の電話、メール、SMSに注意し、身に覚えのない連絡のリンクや添付ファイルは開かないでください。同社からパスワードや口座番号、クレジットカード番号を尋ねることはないとしています。
問い合わせはお客さま相談センターへ
お客さまの問い合わせ先は、ヤクルトお客さま相談センターです。受付は10時から16時で、土日・祝日を除きます。
使い回しのパスワードを変える
ここからは一般的な対策です。「たのしい給食」の会員は暗号化されたパスワードが対象に含まれます。同じパスワードを他のサービスでも使っている場合は、変更すると安全です。
問い合わせ内容にはご自身で書いた情報が含まれるため、問い合わせの内容に触れた連絡でも、そのまま信用しないでください。