- 組織
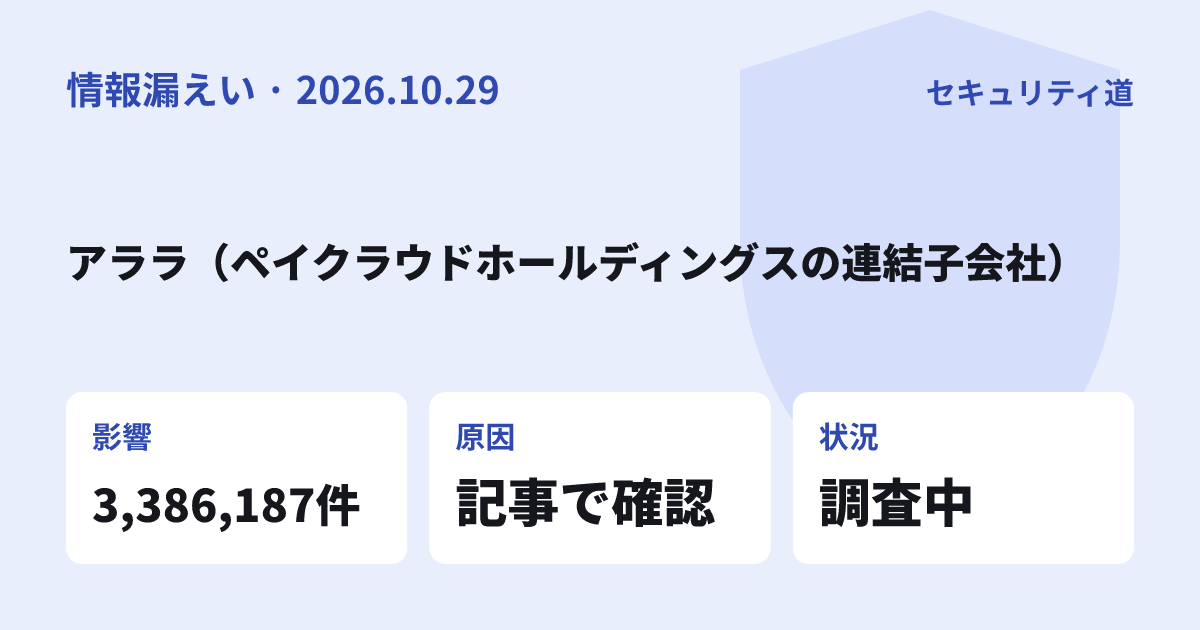
- アララ株式会社(ペイクラウドホールディングス株式会社の連結子会社)
- 公表日
- 2026年10月29日
- 件数
- メールアドレス約77百万件(本サービス経由、精査中)、既報の共用環境のメールアドレス3,386,187件、氏名等を含む顧客データ最大411,827件
- 情報の種類
- メールアドレス、ご契約企業が登録した会員情報(氏名、性別、生年月日、電話番号、会員番号、住所等。ご契約企業により異なる)、配信の宛先等の記録
- 原因
- Webサーバーの脆弱性およびシステム環境における問題(侵入の開始時期・経路は調査中)
- 状況
- 調査中
- 出典
- https://contents.xj-storage.jp/xcontents/AS71226/cb37cf8a/2f67/4ca0/93e3/49e7924ad375/140120261029558961.pdfhttps://contents.xj-storage.jp/xcontents/AS71226/e6ace155/ea42/43ba/912f/c114939990f0/140120261102562067.pdfhttps://www.arara.com/dcms_media/other/arara_20261102__.pdf
ペイクラウドホールディングス株式会社の連結子会社であるアララ株式会社は2026年10月29日、同社のメール配信サービス「アララメッセージ」が外部から不正アクセスを受け、個人情報の一部が外部へ流出したと公表しました。11月2日の第2報では、不正アクセスが判明したサーバーが広がり、持ち出されたメールアドレスは現時点の調査で約77百万件(精査中)に増えています。
何が起きたか
10月29日の初報では、メール配信サービスのサーバーシステムのうち1システム(共用環境)が不正アクセスを受け、ご契約企業が保有するメールアドレス約301万件が持ち出されたと公表されました。
11月2日の第2報によると、第三者は10月28日から31日にかけて本サービスのサーバーを経由して多数のサーバーに侵入し、データベースの内容を外部に持ち出しました。対象となるご契約企業の数は精査中で、現時点の推計は最大約380社です。一連の不正アクセスは、攻撃元の共通性などから、初報の不正アクセスを行った第三者によるものとみられるとしています。
約77百万件は個人が複数のアドレスを持つ可能性があるため、最終ユーザー数を示すものではないとしています。区分の間でアドレスが重複している可能性があり、件数は合算されていません。
漏えいした情報
| 区分 | 対象 | 主な情報 | 件数 |
|---|---|---|---|
| 本サービスを経由した不正アクセス | ご契約企業の環境のサーバー97台(最大約380社) | メールアドレスと会員情報 | 約77百万件(精査中) |
| 既報の環境(共用環境) | ご契約企業61社 | メールアドレスと属性情報 | 3,386,187件 |
| 既報の環境のうち5社の顧客データ | ご契約企業5社 | 氏名、会社名等を含む顧客データ | 最大411,827件 |
会員情報の項目は、ご契約企業が登録した氏名、性別、生年月日、電話番号、会員番号、住所等で、企業により異なります。同社のサービスではクレジットカード番号は一切保有していないとしています。
原因と経緯
初報では原因を「Webサーバーの脆弱性」としていましたが、第2報では脆弱性に加え、システム環境における問題も関係していたと更新しました。侵入の開始時期と経路は調査中です。
公表された経緯
- 10月27日〜28日共用環境の管理画面に不正ログインし、データの出力機能等を悪用して持ち出し
- 10月28日〜30日本サービスが不正利用され、カード会社を装った不審メールが送信される
- 10月29日初報を公表、個人情報保護委員会へ速報、警察へ通報
- 10月28日〜31日本サービスを経由して多数のサーバーに侵入し、データベースの内容を持ち出し
- 10月31日持ち出しを把握し、認証情報の無効化と通信遮断、本サービスの提供をすべて停止
- 11月2日第2報を公表
不審メールの送信元は「news@arara.com」で、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」等です。送信先は第三者が外部から持ち込んだメールアドレスで、この送信自体に伴うメールアドレス以外の流出は確認されていないとしています。件数などは精査中で、結果は第3報で知らせるとしています。
利用者がやること
アララメッセージは企業がメール配信に使うサービスのため、利用者は自分が登録している企業からの案内を確かめることになります。
news@arara.com からのメールを開かない
10月28日〜30日に「news@arara.com」から上記の件名のメールを受け取った場合は、本文のURLにアクセスせず削除するよう求めています。リンク先でカード情報等を入力した場合は、すぐにカード発行会社へ連絡してください。
アララやご契約企業をかたる連絡に注意する
メール、SMS、電話、郵便物に記載されたURLへのアクセス、ID・パスワードやカード情報の入力、添付ファイルの開封をしないよう呼びかけています。アララからパスワードやカード情報の入力を求めるメールを送ることはないとしています。
パスワードとカード明細を見直す(一般的な対策)
メールアドレスと氏名などがそろって出回ると、なりすましやフィッシングに使われやすくなります。使い回しているパスワードは変更し、カード明細に身に覚えのない請求がないか確かめておくと安心です。