- 組織
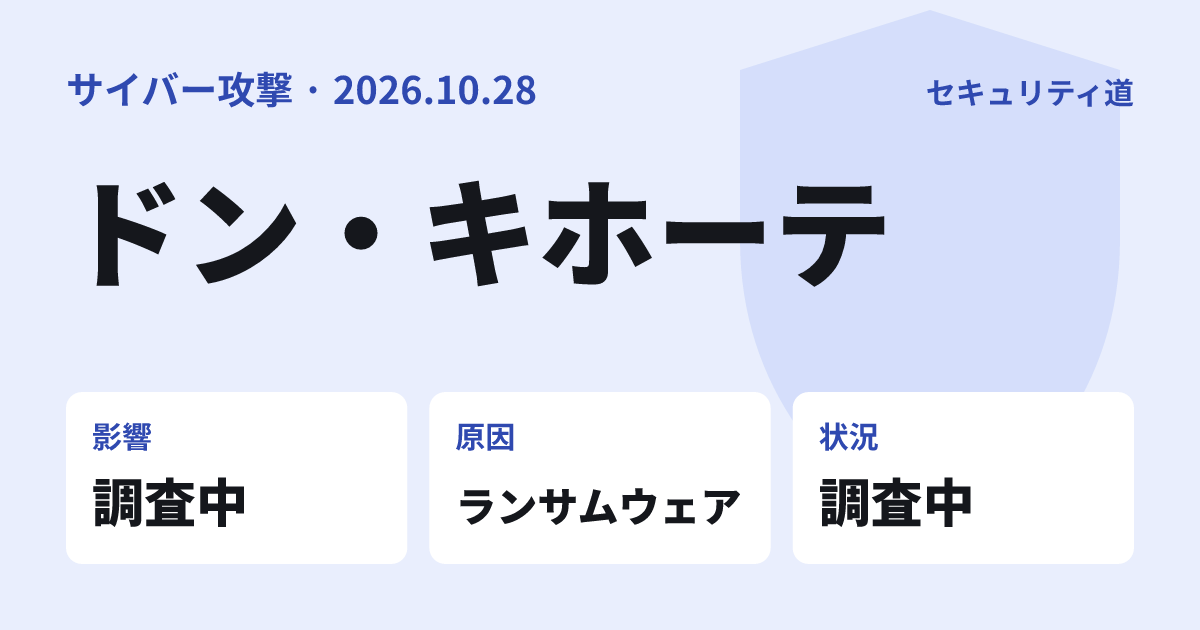
- 株式会社ドン・キホーテ、株式会社長崎屋、株式会社橘百貨店、UDリテール株式会社
- 公表日
- 2026年10月28日
- 件数
- 弊社グループ店舗にて2025年9月以降に時計の修理をご依頼いただいたお客様(件数は公表されていない)
- 情報の種類
- 氏名、住所(一部)、電話番号(一部)
- 原因
- 修理業務の委託先 株式会社コックスが運用・管理するサーバーへのサイバー攻撃(ランサムウェアによる暗号化)
- 状況
- 調査中
- 出典
- https://www.donki.com/updata/news/info_84zw5.pdf?pre=ip
株式会社ドン・キホーテと、グループ会社の株式会社長崎屋、株式会社橘百貨店、UDリテール株式会社は2026年10月28日、修理に関する業務を依頼している株式会社コックスのサーバーが不正アクセスを受け、グループの顧客の情報を含むサーバーが暗号化されたと公表しました。
何が起きたか
公表によると、2026年9月15日、委託先コックスで自社のサーバーにサイバー攻撃が行われている可能性を検知しました。従業員がサーバーを確認したところ、暗号化されて閲覧できない状態になっていたため、攻撃を受けたサーバーへの外部からの接続を遮断しました。グループ各社には9月25日にコックスから報告がありました。
グループ各社とコックスは個人情報保護法に基づき個人情報保護委員会へ報告しています。コックスで専門機関が調査した結果、現時点で個人情報の漏えいの事実は確認されていないものの、その可能性を完全には否定できないため公表したとしています。
漏えいした情報
| 項目 | 内容 |
|---|---|
| 対象 | グループ店舗にて2025年9月以降に時計の修理を依頼した客 |
| 漏えいの可能性がある情報 | 氏名、住所(一部)、電話番号(一部) |
| 件数 | 記載なし |
公表に名前を連ねているのは、ドン・キホーテ、長崎屋、橘百貨店、UDリテールの4社です。公表時点で、本件による顧客情報の不正利用などの二次被害は確認されていないとしています。
原因と経緯
原因は、コックスが運用・管理するサーバーが外部からサイバー攻撃を受け、ランサムウェアで暗号化されたことです。業務委託で受け取っていた顧客の情報も、これに伴って暗号化されたと考えられるとしています。侵入の経路や攻撃者については、公式発表に記載がありません。
公表された経緯
- 2026年9月15日コックスがサーバーへの攻撃の可能性を検知。暗号化を確認し、外部からの接続を遮断
- 9月25日コックスからグループ各社へ報告
- その後個人情報保護委員会へ報告。コックスで専門機関が調査
- 10月28日グループ4社が公表
グループ各社は、委託先を含めて情報管理体制を見直すとしています。
利用者がやること
ドン・キホーテ、長崎屋、橘百貨店、UDリテールの店舗で2025年9月以降に時計の修理を頼んだ方は、次の点に注意してください。
修理や店舗を名乗る連絡に注意する(一般的な対策)
氏名や住所・電話番号の一部が知られていると、修理の受け取りや追加料金などを口実にした詐欺の連絡に使われるおそれがあります。心当たりのない電話やSMSには応じず、店舗に直接確かめましょう。
SMSやメールのURLを開かない(一般的な対策)
不審なSMSやメールのURLは開かず、個人情報や支払い情報を入力しないようにしてください。
問い合わせ窓口を使う
本件の問い合わせは、株式会社パン・パシフィック・インターナショナルホールディングスの個人情報担当窓口(privacy@ppih.co.jp)で受け付けています。