- 組織
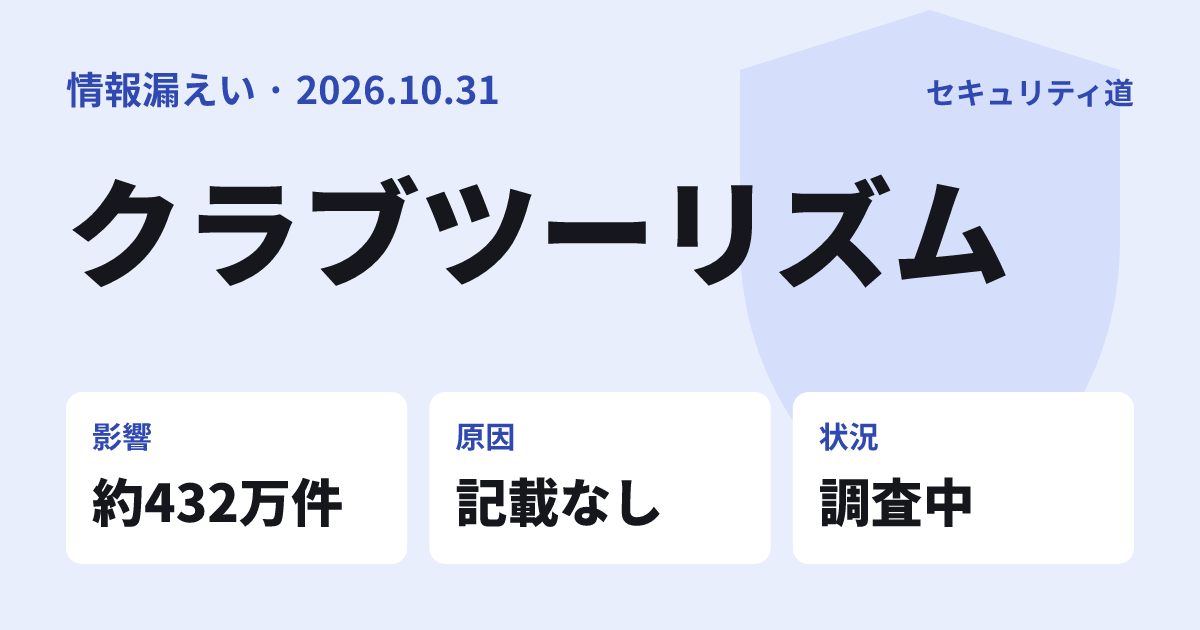
- クラブツーリズム株式会社
- 公表日
- 2026年10月31日
- 件数
- インターネット予約システムのインターネット会員情報 約432万件(外部に漏えいした可能性)
- 情報の種類
- 氏名(漢字・カナ)、国籍、性別、生年月日、年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先
- 原因
- 当社サーバの一部に対する外部からの不正アクセス(侵入経路の詳細は記載なし)
- 状況
- 調査中
- 出典
- https://www.club-tourism.co.jp/jpn/news/2026/1031/
クラブツーリズム株式会社は2026年10月31日、サーバの一部に対する外部からの不正アクセスにより、インターネット会員の情報 約432万件が外部に漏えいした可能性があると公表しました(第1信)。現時点で、具体的な二次被害は確認されていないとしています。
何が起きたか
同社は10月30日5時45分に外部からの不正なアクセスを検知し、調査を始めるとともに、不正アクセスを受けた箇所の通信遮断と必要なセキュリティ対策を実施しました。その後の調査で、保有するお客様情報の一部が外部に漏えいした可能性を確認しています。
被害拡大防止と調査のためにホームページを停止しており、安全性を再確認次第、再開する予定です。
漏えいした情報
| 項目 | 内容 |
|---|---|
| 対象 | インターネット予約システムにインターネット会員として登録された情報 |
| 情報 | 氏名(漢字・カナ)、国籍、性別、生年月日、年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先 |
| 対象件数 | 約432万件 |
| 含まれない情報 | ログインパスワード、パスポート(旅券)情報、クレジットカード情報、金融機関口座番号 |
インターネット会員に登録したことがない人の情報に影響はないとしています。
原因と経緯
原因は外部からの不正アクセスとされています。同社は侵入経路と手段を特定して是正対応を実施済みとしていますが、具体的な経路や手段は記載していません。調査機関や関係機関の協力を受けて調査を続けるとしています。
検知から第1信まで
- 10月30日5時45分に検知。調査を開始し、該当箇所の通信を遮断
- 調査お客様情報の一部が外部に漏えいした可能性を確認
- 対応サーバを隔離し、攻撃元からの通信を遮断。ホームページを停止
- 報告警察へ相談し、個人情報保護委員会と監督官庁へ報告
- 10月31日第1信を公表。対象者へ順次連絡
利用者がやること
漏えいした可能性がある人には、同社から順次連絡があります。同社が本件に関連して、クレジットカード番号、銀行口座情報、暗証番号、ID・パスワード、マイナンバーなどを電話、メール、SMS、郵便等で尋ねることは一切ないとしています。
クラブツーリズムを装う連絡に注意する
不審なURLへのアクセス、添付ファイルの開封、個人情報・認証情報の入力をしないでください。判断に迷うときは、同社の店頭や電話窓口、公式サイトなどで事実を確認します。
同じパスワードの使い回しを見直す
ログインパスワードは対象に含まれませんが、同社のサービスと同じパスワードを他のサービスでも使っている場合は、念のため変更を検討するよう求めています。サービスごとに異なる推測困難なパスワードを設定し、利用できる場合は多要素認証を設定します。
旅行に関する連絡は公式の窓口で確かめる
一般的な対策として、予約や支払いを急がせる連絡は、届いた連絡先でなく公式の窓口で確かめます。
異常があれば特設窓口へ連絡する
お客様特設窓口は0120-335-255で、受付は平日(月~金曜日)の9:30から17:00までです。11月中は土曜・日曜・祝日も同じ時間で受け付けます。