- 組織
- 株式会社リンクステーション
- 公表日
- 2026年10月19日
- 件数
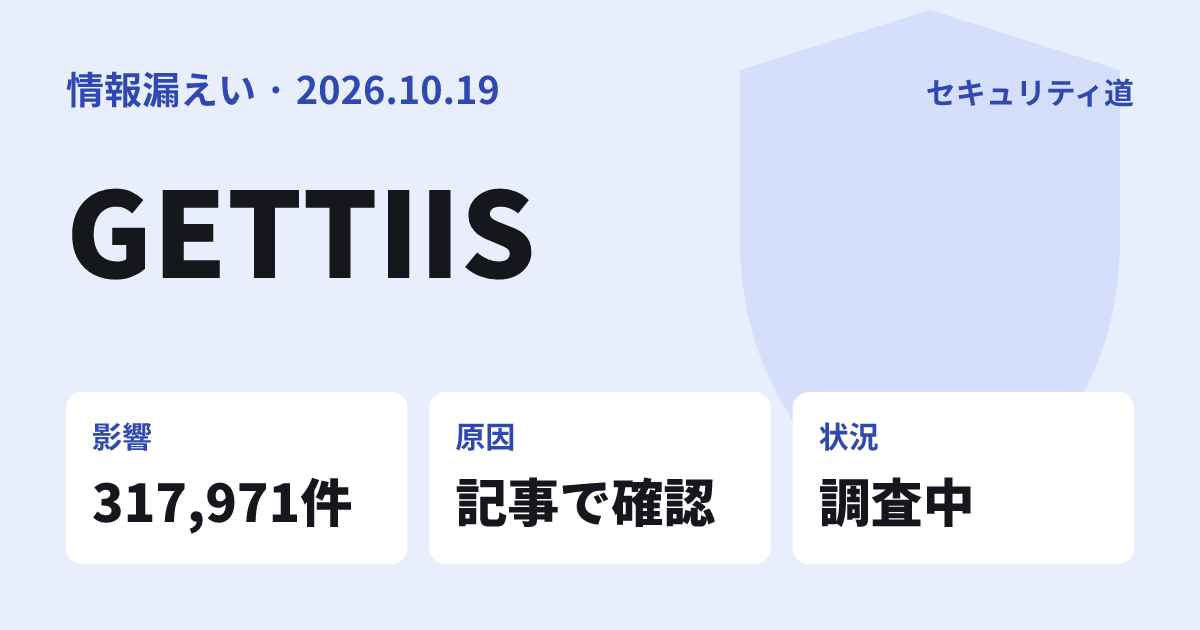
- GETTIISの会員情報。会員ID 317,971件、ハッシュ化されたパスワード 311,451件、メールアドレス 311,426件、氏名 309,759件、電話番号 309,668件、クレジットカード関連情報 29,515件、性別 5,900件、生年月日 5,192件、郵便番号 489件(各情報項目の件数で、合計人数を示すものではない)
- 情報の種類
- 会員ID、ハッシュ化されたパスワード、クレジットカード関連情報、氏名、性別、生年月日、郵便番号、電話番号、メールアドレス
- 原因
- 第三者が「Gettii-Lite」のプログラムの脆弱性を悪用(原因は引き続き調査中)
- 状況
- 調査中
- 出典
- https://www.gettiis.jp/notice/detail/40https://www.gettiis.jp/notice/detail/42https://www.gettiis.jp/notice/detail/41
株式会社リンクステーションは2026年10月19日、同社が運営するチケット販売サービス「Gettii-Lite」のサーバーへの第三者による不正アクセスで、同社が管理する「GETTIIS」の会員情報が外部に流出したことを確認したと公表しました。10月20日の第二報で、漏えいした情報の項目別の件数を示しています。
何が起きたか
同社は2026年10月18日に、システムへの不審なアクセスを確認して調査を始めました。その結果、同日の午前0時頃から午前7時頃にかけて、第三者が「Gettii-Lite」のプログラムの脆弱性を悪用し、GETTIISの会員情報を不正に取得していたことが判明しました。
「Gettii-Lite」は主催者向けの公演登録サービスで、「GETTIIS」はお客様向けのチケット購入サービスです。「Gettii」と「Gettii-EC」は異なるシステム環境で運用しており、影響は確認されていないとしています。
漏えいした情報
第二報の件数は次のとおりです。各情報項目の件数であり、合計人数を示すものではありません。
| 情報 | 件数 |
|---|---|
| 会員ID | 317,971件 |
| ハッシュ化されたパスワード | 311,451件 |
| クレジットカード関連情報 | 29,515件 |
| 氏名 | 309,759件 |
| 性別 | 5,900件 |
| 生年月日 | 5,192件 |
| 郵便番号 | 489件 |
| 電話番号 | 309,668件 |
| メールアドレス | 311,426件 |
クレジットカード関連情報は、カード番号の先頭4桁・末尾4桁、名義、有効期限を暗号化した情報です。完全なカード番号とセキュリティコードは保存しておらず、今回漏えいした情報のみではクレジットカード決済を行うことはできないとしています。パスワードはハッシュ化した状態で保存されており、平文のパスワードが漏えいしたものではないと説明しています。第二報の時点で、これら以外の情報の漏えいは確認されていません。
原因と経緯
原因について公表されているのは、第三者が「Gettii-Lite」のプログラムの脆弱性を悪用したことです。脆弱性の具体的な内容は記載されていません。第二報でも、原因と影響範囲の調査を続けるとしています。
検知から第二報まで
- 10月18日午前0時頃から午前7時頃にかけて不正取得。不審なアクセスを確認し調査を開始
- 10月19日第一報を公表
- 10月20日第二報で漏えい件数を公表
- 10月20日 20時会員パスワードの設定条件を変更
第二報の時点で、対象サーバーの切替と、悪用された脆弱性への対策等を完了しています。漏えいの対象となったお客様には個別にメールで連絡し、関係機関への報告も実施済みとしています。引き続き、警察への相談・情報提供等の対応を進めるとのことです。
第一報は取得の「可能性」と書いていましたが、第二報では「不正に取得していたことが判明」と改めています。
利用者がやること
同社はお客様の安全確保のため、パスワードの変更を求めています。手順は公式のお知らせに記載されています。
GETTIISのパスワードを変更する
GETTIISへログインし、画面右端の「会員ID+ポイント数」のボタン、登録情報編集ページの「パスワード編集」の順に進み、新しいパスワードを入力して「変更する」を押します。10月20日20時の変更で、8~64文字のパスワードと、半角英字・数字に加えて記号(使用は任意)を設定できるようになりました。
同じパスワードの他サービスも変更する
GETTIISと同じパスワードを他のサービスでも使っている場合は、それらのサービスでも異なるパスワードへ変更します。
漏えい対象の登録情報を確かめる
対象である旨のメールを受信した人は、ログイン後に画面右上の「MENU」から「登録情報編集」へ進むと、「プロフィール編集」で各項目を、「クレジットカード登録」で登録の有無を確認できます。不正アクセスの後に登録情報を変更した場合は、現在の状況と漏えい当時の状況が異なることがあります。
便乗した連絡に注意する
本件に便乗した不審なメール・SMS・電話等に注意してください。同社がメールや電話等でパスワード、クレジットカード番号、暗証番号を尋ねることはないとしています。
問い合わせ先は、株式会社リンクステーションのPMS個人情報相談窓口(pms@linkst.jp、受付時間は24時間・順次対応)です。