- 組織
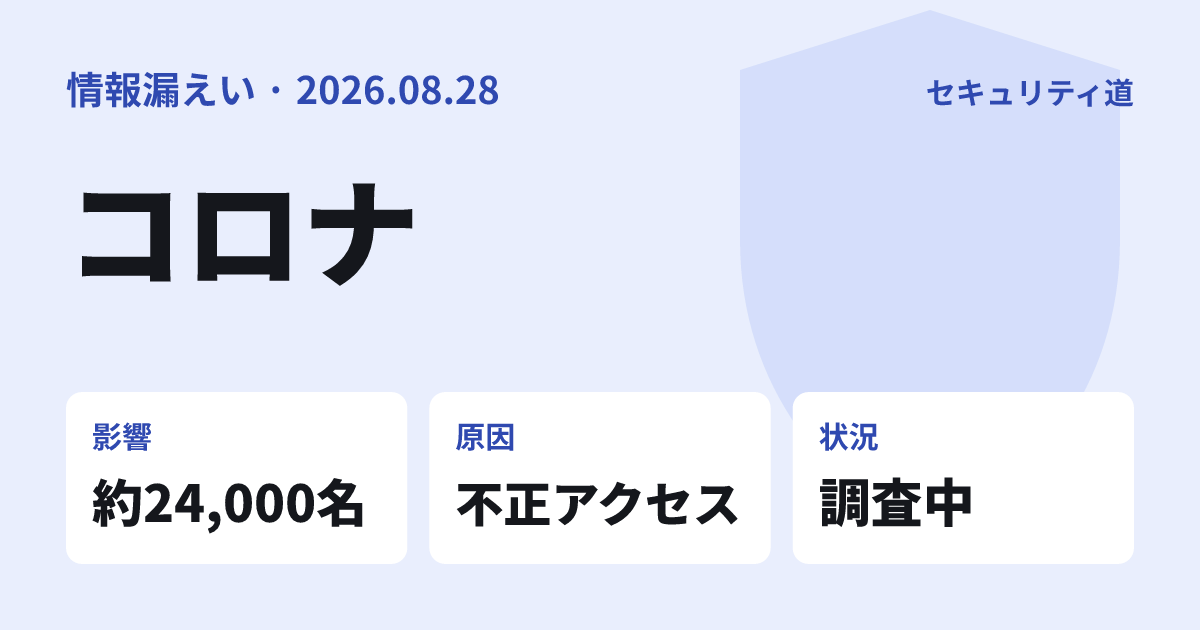
- 株式会社コロナ
- 公表日
- 2026年8月28日
- 件数
- 約24,000名
- 情報の種類
- 氏名、住所、電話番号、施工関連資料
- 原因
- 外部に漏えいした特定アカウントの認証情報を第三者が利用した不正アクセスの可能性が高い。多要素認証が未設定で、パスワード強度も不十分だった
- 状況
- 調査中
- 出典
- https://www.corona.co.jp/news/other/-2-1.html
株式会社コロナは2026年10月22日、同社が利用するクラウドサービスへの不正アクセスについて第2報を公表しました。施工を請け負っている案件の情報が漏えいした可能性があり、対象は約24,000名です。悪用されたとみられるアカウントには多要素認証が設定されておらず、パスワードの強度も不十分だったとしています。
何が起きたか
8月24日、外部の専門家からの情報提供を受けて調査を始めたところ、インターネット上に同社の情報が掲載されていることがわかりました。その情報は、同社がクラウドサービスで保管していたファイルと一致していました。特定アカウントの認証情報も漏えいしており、そのアカウントからデータがダウンロードされていたことが操作履歴で確認されています。
約24,000名漏えいの可能性がある対象者
未確認情報の不正利用
漏えいした情報
施工を請け負っている案件に関する情報が対象です。
| 項目 | 内容 |
|---|---|
| 個人情報 | 氏名、住所、電話番号 |
| 書類 | 施工関連資料 |
| 対象者 | 約24,000名 |
現時点で情報の不正利用は確認されていないとしています。
原因と経緯
同社は、外部に漏えいした特定アカウントの認証情報を第三者が使った不正アクセスの「可能性が高い」としています。当該アカウントは多要素認証が設定されておらず、IDとパスワードだけでログインできる状態でした。認証情報が漏れた経緯は調査中で、他のアカウントの認証情報の漏えいは確認されていません。
情報提供から第2報まで
- 8月24日外部の専門家からの情報提供を受け調査開始
- 8月28日第1報を公表
- 対応全アカウントを無効化・再設定し、多要素認証を設定
- 10月22日第2報。対象者を特定し順次個別に連絡予定
利用者がやること
公表文には、利用者に特定の対応を求める記載はありません。対象者には個別に連絡するとしています。
個別連絡を確認する
コロナ製品の施工を依頼したことがある方は、同社からの連絡を確認してください。不明点は公表文に記載された個人情報相談窓口に問い合わせできます。
住所や電話番号を使った不審な連絡に注意する
氏名・住所・電話番号を知っていることを根拠に信用させようとする電話や郵便物、SMSには慎重に対応します。