- 組織
- 株式会社ドトールコーヒー
- 公表日
- 2026年10月26日
- 件数
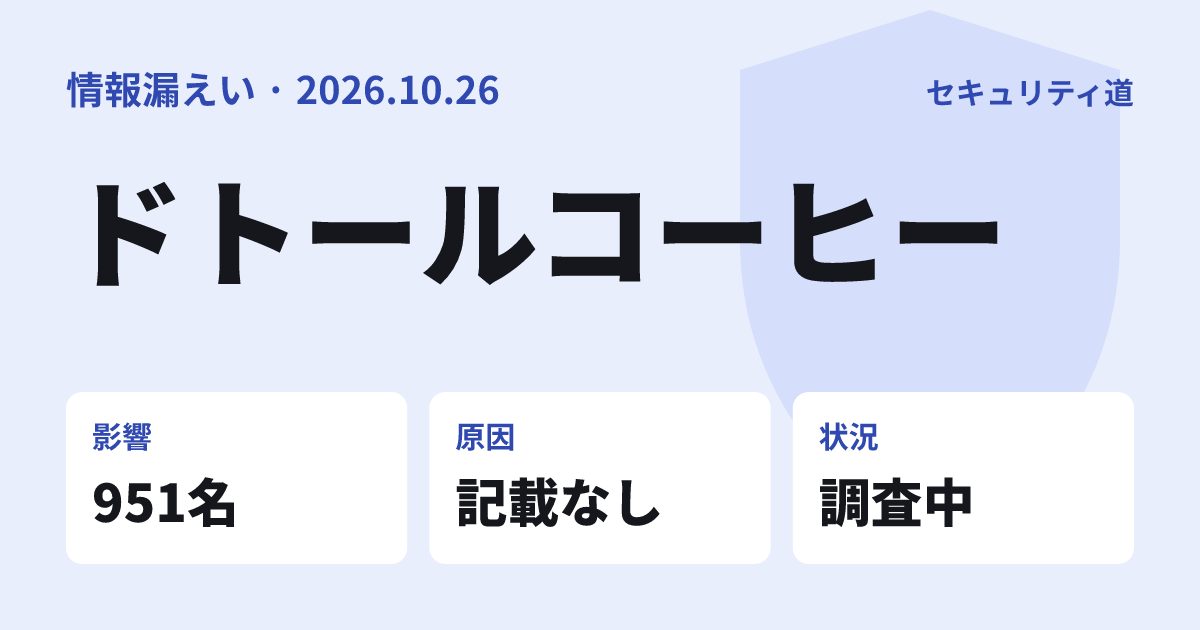
- 4店舗に勤務していた従業員および退職者 計951名(流出した可能性)
- 情報の種類
- 氏名、生年月日、住所、メールアドレス、電話番号、銀行口座番号
- 原因
- 外部の第三者による不正アクセス(侵入経路の詳細は記載なし)
- 状況
- 調査中
- 出典
- https://www.doutor.co.jp/news/newsrelease/detail/20261026144748.html
株式会社ドトールコーヒーは2026年10月26日、社内システムの一部への不正アクセスで、4店舗に勤務していた従業員と退職者の計951名の個人データが閲覧され、外部へ流出した可能性があると公表しました。顧客情報への不正アクセスは確認されていないとしています。
何が起きたか
10月20日に社内システムへの不正アクセスを検知し、その後の調査で、保存されていた個人データが閲覧され、外部へ流出した可能性があると確認しました。被害拡大の防止措置を講じ、個人情報保護委員会への報告を進めています。
951名流出した可能性がある従業員・退職者
4店舗対象者の勤務店舗
確認なしお客様情報への不正アクセス
漏えいした情報
| 項目 | 内容 |
|---|---|
| 対象者 | 次の4店舗に勤務していた従業員および退職者 |
| 店舗 | 西武大泉学園駅店、国立大学通り店、東京駅八重洲中央口店、石神井公園駅前店(いずれもドトールコーヒーショップ) |
| 情報 | 氏名、生年月日、住所、メールアドレス、電話番号、銀行口座番号 |
原因と経緯
原因は外部の第三者による不正アクセスとされ、具体的な侵入経路は記載されていません。新たな事実が判明した場合は速やかに知らせるとしています。
検知から公表まで
- 10月20日社内システムへの不正アクセスを検知
- 調査個人データの閲覧と流出の可能性を確認
- 対応被害拡大の防止措置、個人情報保護委員会への報告
- 10月26日公表。従業員へ順次連絡し、退職者には本公表で通知
利用者がやること
同社は対象者に、不審な電話、電子メール、SMS、郵便物、身に覚えのない請求に注意するよう求めています。退職者には個別連絡でなく本公表をもって通知するとしているため、該当する店舗で働いていた人は自分で確認が必要です。
勤務していた店舗を確かめる
4店舗で働いていたことがある場合は対象の可能性があります。問い合わせは公表文に記載の窓口を使います。
給与振込口座を確認する
銀行口座番号が対象に含まれます。身に覚えのない入出金がないか、通帳やネットバンキングで確かめます。
会社や銀行を名乗る連絡に注意する
口座番号を知っていることを理由に信用させ、暗証番号や認証コードを聞き出す手口には応じないでください。