- 組織
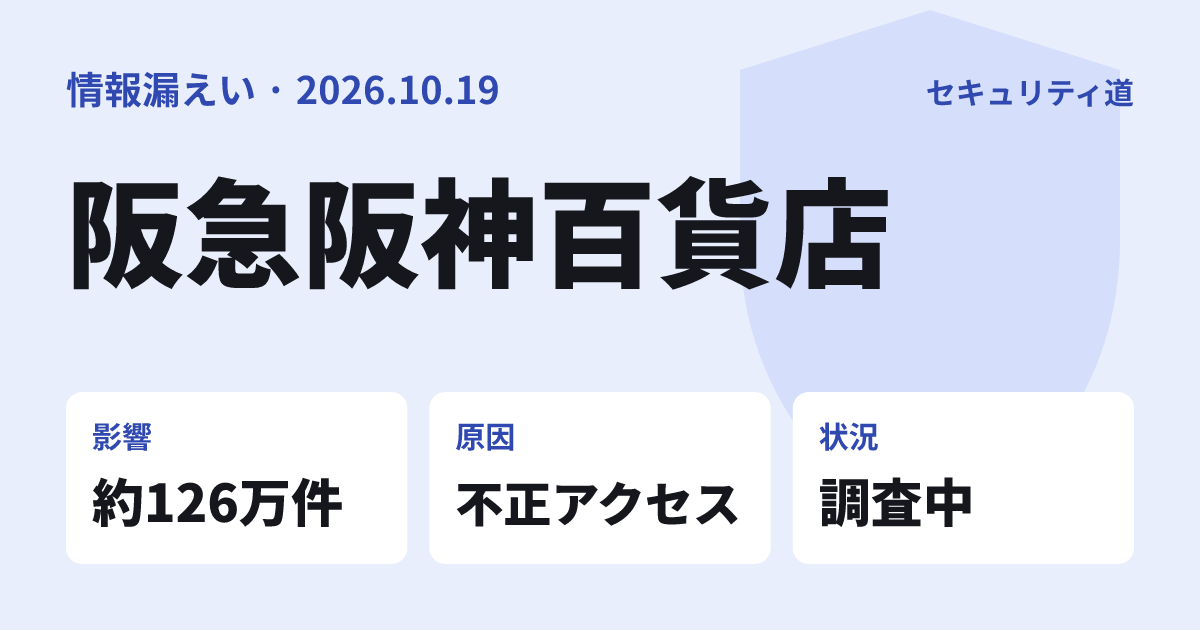
- 株式会社阪急阪神百貨店
- 公表日
- 2026年10月19日
- 件数
- H2O ID 約126万件(ほぼ全ての会員の個人情報の一部)。HANKYU HANSHIN E-STORES / Remo Order の保持情報は漏えいの可能性を調査中
- 情報の種類
- H2O ID、氏名(姓名・漢字カナ)、性別、メールアドレス、郵便番号、住所、携帯電話番号、電話番号、年齢、生年月日、H2O IDでの利用サービス項目
- 原因
- 第三者による不正アクセス(詳細は調査中)
- 状況
- 調査中
- 出典
- https://www.hankyu-dept.co.jp/honten/info/detail/__icsFiles/afieldfile/2026/10/19/1019owabi1.pdf
株式会社阪急阪神百貨店は2026年10月19日、運営する「阪急百貨店・阪神百貨店予約サイト」「HANKYU HANSHIN E-STORES」「Remo Order」で第三者による不正アクセスが発生し、H2O ID約126万件の個人情報の一部が漏えいしたと公表しました。公表時点で、不正利用や二次被害は確認されていないとしています。
何が起きたか
10月16日、予約サイトを経由した顧客管理システムへの不正アクセスを確認し、通信の遮断とサイトの停止を行いました。翌17日にはE-STORESとRemo Orderでも不正アクセスを確認し、両サイトを停止しています。19日に、顧客管理システムで管理するH2O IDのうち約126万件の個人情報の一部が漏えいしたと判明しました。
漏えいした情報
経路によって状況が異なります。E-STORESとRemo Orderは、保持している情報の漏えいの可能性を調査している段階です。
| 経路 | 状況 | 情報 |
|---|---|---|
| 予約サイト経由(H2O ID 約126万件) | 漏えい | H2O ID、氏名、性別、メールアドレス、郵便番号、住所、携帯電話番号、電話番号、年齢、生年月日、利用サービス項目 |
| E-STORES / Remo Order 経由 | 調査中(保持している情報) | 商品注文履歴、カード種別・下4桁・名義・有効期限、ポイントカード種別・下4桁、アドレス帳の情報 |
カード番号の全桁とセキュリティコードは保持していないとしています。ログインパスワードの漏えいも確認されていません。
原因と経緯
詳細な原因と脆弱性は解析・調査中です。安全を確認したうえでサービスを再開し、新たな事実が判明すれば公式サイトで開示するとしています。
不正アクセス確認から公表まで
- 10月16日予約サイト経由の不正アクセスを確認。通信を遮断しサイトを停止
- 10月17日E-STORESとRemo Orderでも確認し、両サイトを停止
- 確認後個人情報保護委員会へ報告し、所轄警察署へ被害を申告
- 10月19日約126万件の漏えいが判明し公表。会員へ順次メール
利用者がやること
同社は、登録メールアドレスや電話番号あてに届く同社を装った不審なメール、SMS、電話に注意するよう求めています。
送信元のアドレスを確かめる
同社からの案内の送信元は noreply@h2o-retailing.co.jp としています。これ以外からの連絡には注意してください。
注文履歴を添えた連絡に応じない
E-STORESやRemo Orderを使った人は、購入内容を添えた連絡でカード情報の入力を求める手口に注意します。
カードの明細を確認する
カード番号の全桁は保持していないとしていますが、利用明細に身に覚えのない請求がないか確かめておくと安心です。