- 組織
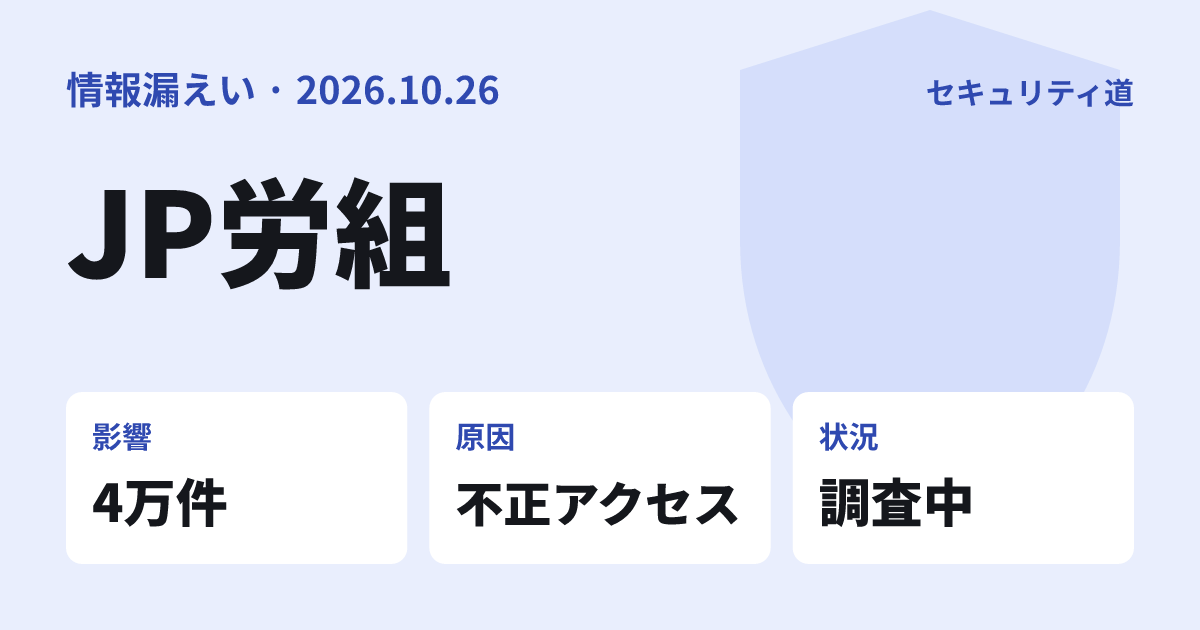
- 日本郵政グループ労働組合(JP労組)
- 公表日
- 2026年10月26日
- 件数
- 4万件以上のメールマガジン配信先のリスト(漏洩した可能性。委託業者が精査中)
- 情報の種類
- 地方本部名、組合員氏名、組合員番号、性別、Eメールアドレス
- 原因
- 2019年頃まで運用していたメールマガジンのシステムへの第三者による不正アクセス
- 状況
- 調査中
- 出典
- https://www.jprouso.or.jp/system/servlet/yusei.UserMain?method=show_detail&clause_id=18457
日本郵政グループ労働組合(JP労組)は2026年10月26日、同組合が運営するホームページ上のシステムを介して、外部からの不正アクセスにより組合員情報の漏洩が発覚したと公表しました。ホームページの運営を委託している業者から報告を受けたものです。
何が起きたか
JP労組によると、2019年頃まで運用していたメールマガジンのシステムが第三者による不正アクセスを受け、結果として当時メールマガジンを利用していた組合員の情報の漏洩が発覚しました。報告はホームページの運営委託業者からあったとしています。
漏洩した件数は確定しておらず、委託業者が精査を続けています。不正アクセスが起きた時期や、委託業者が漏洩に気づいた経緯は、公式発表には記載されていません。
JP労組は、組合員に多大な心配と迷惑をかけることを心からおわびするとしています。
漏えいした情報
対象は、メールマガジンに登録していた組合員です。
| 項目 | 内容 |
|---|---|
| 対象 | 2019年頃まで運用していたメールマガジンの登録者(組合員) |
| 件数 | 4万件以上の配信先リスト(漏洩した可能性、精査中) |
| 漏洩した情報 | 地方本部名、組合員氏名、組合員番号、性別、Eメールアドレス |
公式発表には、パスワードや住所など上記以外の情報についての記載はありません。漏洩した情報には、氏名と組合員番号、所属する地方本部名がそろって含まれています。
原因と経緯
原因は、旧メールマガジンシステムへの第三者による不正アクセスです。侵入の手口や時期は公式発表に記載がありません。
メールマガジンを止め、希望の聴取も停止
メールマガジンを配信できないように設定したうえで、組合員からのID申請時にメールマガジン配信の希望を聞くことをやめました。
外部サイトへのリンクを一時的に公開停止
JP労組のホームページ自体はPHPを使っていないものの、外部サイトにリンクしている一部の内容を、安全性が確認できるまで順次公開停止するとしています。
精査が終わり次第、改めて知らせる
漏洩した情報の精査が終わり次第、あらためて知らせるとしています。
利用者がやること
以前JP労組のメールマガジンに登録していた組合員は、次の点に気をつけてください。
JP労組や郵政グループを名乗るメールに注意する(一般的な対策)
氏名や組合員番号、メールアドレスがそろって出回ると、組合や勤務先を装った本物らしいメールが届くおそれがあります。心当たりのないメールのURLや添付ファイルは開かず、組合の公式サイトや窓口で確かめるようにしましょう。
パスワードの使い回しを見直す(一般的な対策)
公式発表ではパスワードの漏洩には触れていません。それでも、同じメールアドレスとパスワードをほかのサービスで使い回している場合は、変更しておくと安心です。
続報を確かめる
件数や対象の範囲は精査中のため、JP労組のホームページの続報を確かめてください。