- 組織
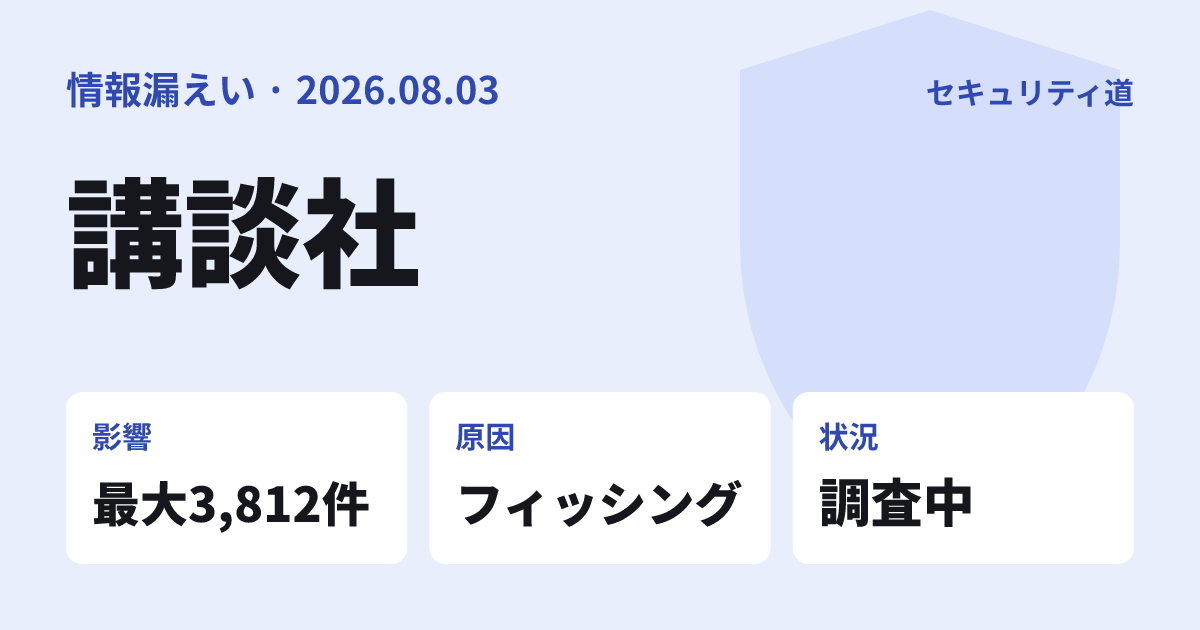
- 株式会社講談社
- 公表日
- 2026年8月3日
- 件数
- 連絡先情報 最大3,812件(うち553件にフィッシングメール送信)
- 情報の種類
- メールアドレス、一部の方の氏名
- 原因
- 取引先を偽装したフィッシングメールのリンクから偽ログイン画面に認証情報を入力し、メールアカウントに不正ログインされた
- 状況
- 調査中
- 出典
- https://www.kodansha.co.jp/notices/723
株式会社講談社は2026年8月3日、社用電子メールへの不正アクセスにより個人情報が漏えいしたと公表しました。不正アクセスを受けた社員の連絡先情報が最大3,812件窃取され、そのうち553件のメールアドレス宛に、当該社員を装ったフィッシングメールが送られています。
何が起きたか
攻撃者は社員のメールアカウントに不正ログインし、連絡先情報を盗んだうえで、その社員になりすましたフィッシングメールを大量に送信しました。同じ日に社員が異常に気付き、パスワードの変更とセッションの削除を実施しています。以後、当該メールへの不正なアクセスは確認されていないとしています。
漏えいした情報
流出したのは、社員のメールアカウントに登録されていた連絡先情報です。
| 項目 | 内容 |
|---|---|
| 流出した情報 | メールアドレス、一部の方の氏名 |
| 件数 | 最大3,812件 |
| 二次的な被害 | うち553件のアドレスに、社員を装ったフィッシングメールが送信された |
原因と経緯
発端は、取引先を偽装したフィッシングメールでした。社員がメール内のリンクをクリックし、表示された偽のログイン画面で認証情報を入力したことで、メールアカウントに不正ログインされています。
フィッシングから通知まで
- 7月27日取引先を装うメールのリンクから偽ログイン画面に認証情報を入力
- 7月30日攻撃者がログインし連絡先を窃取、553件へなりすましメールを送信
- 7月30日(同日)社員が異常に気付き、パスワード変更とセッション削除
- 7月31日流出した可能性のあるアドレス宛にメールで通知
- 8月3日公表。個人情報保護委員会への報告も完了
同社は今後、発生原因を調査・特定し、再発防止に努めるとしています。
利用者がやること
講談社の社員から届いたメールでも、ログインや認証情報の入力を求めるリンクには注意が必要です。今回のように、知っている相手の名前で届くフィッシングメールは見分けにくくなります。
なりすましメールを開かない
講談社の社員を名乗るメールで、心当たりのないリンクや添付ファイルがあれば開かず、別の連絡手段で相手に確認します。
入力してしまった場合はパスワードを変える
リンク先でIDやパスワードを入力した場合は、すぐにそのサービスのパスワードを変更します。同じパスワードを使い回している他のサービスも変更してください。
今後のフィッシングに備える
メールアドレスが知られている前提で、ログインを促すメールはブックマークや公式アプリから開く習慣をつけておくと安全です。