- 組織
- 株式会社ラクスライトクラウド
- 公表日
- 2026年10月21日
- 件数
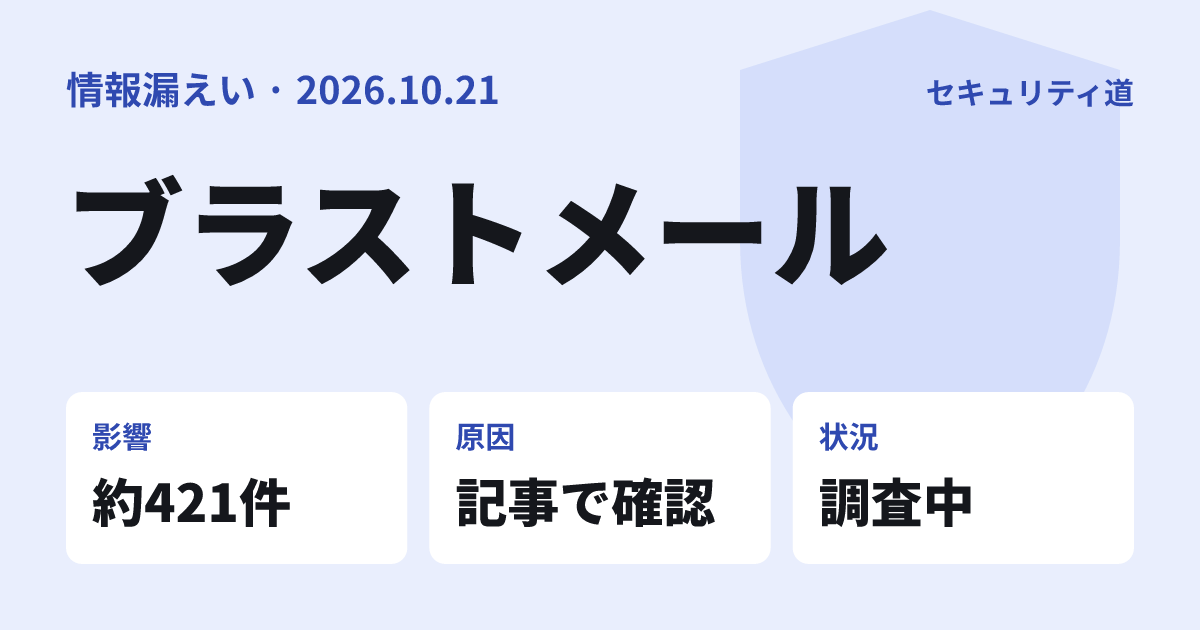
- 全てのお客様(ブラストメールのご契約者様)の情報、契約者情報以外の情報漏えいが確認されたご契約421件(2026年11月4日時点)
- 情報の種類
- 会社名、ご担当者名、電話番号、メールアドレス、ご請求先のメールアドレス、ご契約とお支払いの履歴など、配信に関する情報(配信先のリストなど。一部のお客様)
- 原因
- 外部の第三者がAPI用のサーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのデータベースに接続してデータを持ち出した(侵入経路の詳細は調査中)
- 状況
- 調査中
- 出典
- https://info.blastmail.jp/information_20261021.html
株式会社ラクスライトクラウド(株式会社ラクスの100%子会社)は2026年10月21日、メール配信サービス「ブラストメール」が外部の第三者による不正アクセスを受け、データが持ち出されたと公表しました。11月4日の更新では、販売管理システムから全ての契約者の情報が持ち出されたことを確認したとしています。
何が起きたか
同社によると、10月20日21時52分にシステム監視のアラートを検知して初動対応を始め、21日未明に管理画面とAPIを緊急停止し、外部への通信を遮断しました。同日17時25分、不正アクセスとデータの持ち出し(全契約者の契約者情報と、一部契約者の配信先リストなど)を確認したと公表しています。
ブラストメールは企業や自治体がメールマガジンなどの配信に使うサービスです。配信先リストが漏えいした契約では、その契約者が配信していた相手の情報も含まれます。
11月4日の更新では、調査の過程で新たに76件の契約で漏えいが判明したとしています。この76件では、読者データ(配信先アドレスや顧客リスト等)とメール本文の漏えいは確認されていません。数値は外部機関の調査の進捗で変わる可能性があります。
漏えいした情報
| 対象 | 情報 |
|---|---|
| 全てのお客様(ブラストメールの契約者) | 会社名、担当者名、電話番号、メールアドレス、請求先のメールアドレス、契約と支払いの履歴など |
| 一部のお客様 | 配信に関する情報(配信先のリストなど) |
クレジットカード番号は同社では保持していないとしています。
原因と経緯
外部の第三者が同社のAPI用のサーバー2台に侵入してコマンドを実行し、そこから販売管理システムとサービスのデータベースに接続してデータを持ち出しました。侵入経路の詳細は調査中です。
公表された経緯
- 10月20日 21:52システム監視のアラートを検知し、初動対応を開始
- 10月21日 0:27〜1:06管理画面とAPIを緊急停止し、APIへの外部通信とサーバーからの外部通信を遮断
- 10月21日 17:25不正アクセスとデータの持ち出しを公表
- 11月4日新たに76件の契約で漏えいが判明。該当は計421件
同社は個人情報保護委員会、JIPDEC、総務省関東総合通信局へ報告し、警視庁へ通報しました。個人情報保護委員会への報告を検討する契約者には、連名報告(民間事業者)や代行報告(行政機関・地方公共団体)を受け付けています。OEM版の再開の目途は未定です。
利用者がやること
ブラストメールを直接使っていない人も、登録しているメールマガジンの配信元がこのサービスを使っていれば影響を受ける可能性があります。
登録先からのお知らせを確かめる
配信先リストの漏えいは契約ごとに異なり、同社は対象の契約者に個別に連絡しています。登録しているメールマガジンの配信元から、本件に関するお知らせが出ていないか確かめてください。
不審なメールのURLや添付ファイルを開かない(一般的な対策)
配信先リストや契約者の担当者情報が出回ると、実在する企業名を使った本物らしいフィッシングメールに悪用されるおそれがあります。心当たりのないメールのURLや添付ファイルは開かないようにしましょう。
パスワードとカード明細を見直す(一般的な対策)
ほかのサービスと同じパスワードを使っている場合は変更し、カード明細に身に覚えのない請求がないか確かめておくと安心です。