- 組織
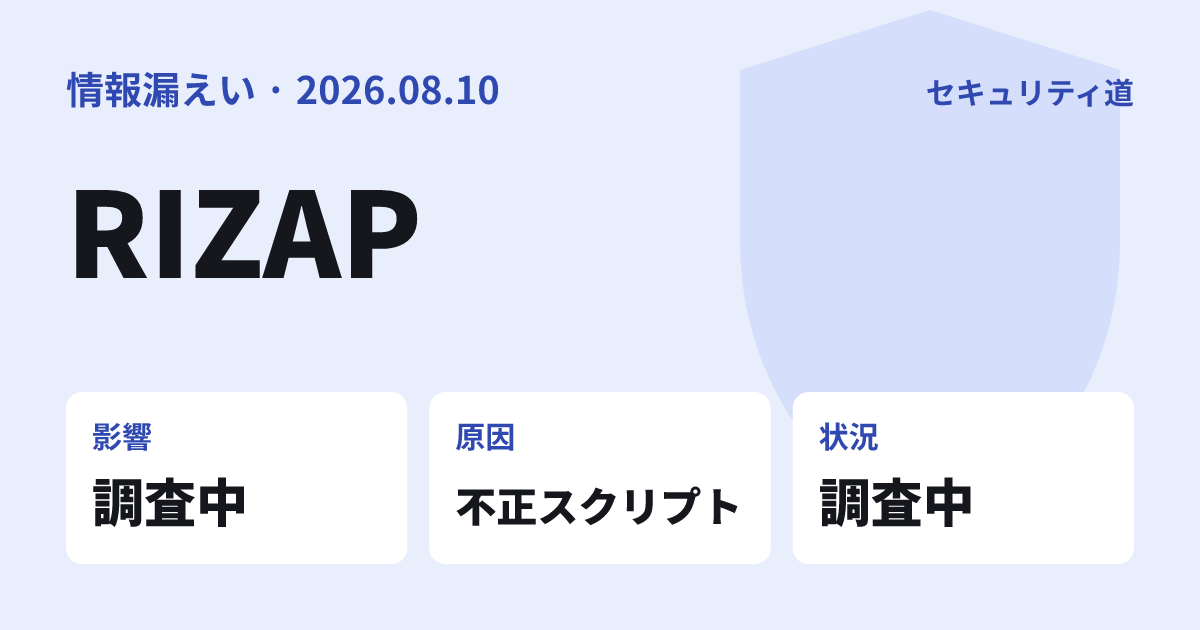
- RIZAP株式会社
- 公表日
- 2026年8月10日
- 件数
- 調査中(2026年5月1日〜8月5日に注文または情報を入力した顧客)
- 情報の種類
- 氏名・住所・電話番号・メールアドレス、クレジットカード番号・有効期限・セキュリティコード
- 原因
- 第三者による悪意のある不正スクリプトの設置
- 状況
- 調査中
- 出典
- https://rizap.co.jp/news/FTVNtKe1https://rizap.co.jp/news/yWfsq_08https://rizap.co.jp/news/vNh1nMuA
RIZAP株式会社は2026年8月10日、同社の「APORITOオンラインストア」に第三者が不正スクリプトを設置し、個人情報とクレジットカード情報が外部に流出した可能性があると公表しました。対象は2026年5月1日〜8月5日に注文または情報を入力した顧客で、件数は公表されていません。9月18日の第3報では、調査の完了とサイトの再開はいずれも2027年1月下旬の見込みとしています。
何が起きたか
APORITOオンラインストアのシステム内で、不審な外部送信プログラムが見つかりました。第三者が悪意のある不正スクリプトを設置していたとされ、注文時などに入力された情報が外部に送られた可能性があります。同社は発見当日の15時30分にサイトを非公開にしています。
漏えいした情報
対象期間中に同サイトで注文、または情報を入力した顧客の、次の情報が流出した可能性があります。
| 区分 | 情報の内容 |
|---|---|
| 個人情報 | 氏名、住所、電話番号、メールアドレス |
| クレジットカード情報 | カード番号、有効期限、セキュリティコード |
発表時点では、情報の不正利用や二次被害、実際の情報漏えいは確認されていないとしています。
原因と経緯
原因は、第三者による不正スクリプトの設置とされています。被害状況の全容解明と原因特定に向けた調査が続いており、9月18日の第3報では2027年1月下旬の調査完了を見込んでいます。サイトも同時期に再開する予定です。
発見から公表まで
- 5月1日〜8月5日対象期間
- 8月5日不審な外部送信プログラムを発見。15時30分にサイトを非公開
- 8月8日カード情報が流出した可能性のある対象者へメールで連絡
- 8月10日公表
- 8月18日第2報
- 9月18日第3報。調査完了とサイト再開は2027年1月下旬の見込み
利用者がやること
同社はカードの利用明細を確認し、身に覚えのない請求があればカード裏面の窓口に連絡するよう案内しています。カードの停止や再発行は各自の判断で、希望する場合はカード会社に直接相談する形です。
カードの利用明細を確認する
対象期間に利用した場合は、明細に身に覚えのない請求がないか確認します。不審な利用はカード裏面の窓口へ連絡してください。カード会社の補償制度が適用される場合があります。
必要ならカードの再発行を相談する
不安があれば、カード会社にカードの停止・再発行を直接相談できます。
不審な連絡に注意する
公的機関や事業者を装った電話、メール、SMSに注意してください。同社がパスワードや暗証番号を尋ねることはないとしています。