- 組織
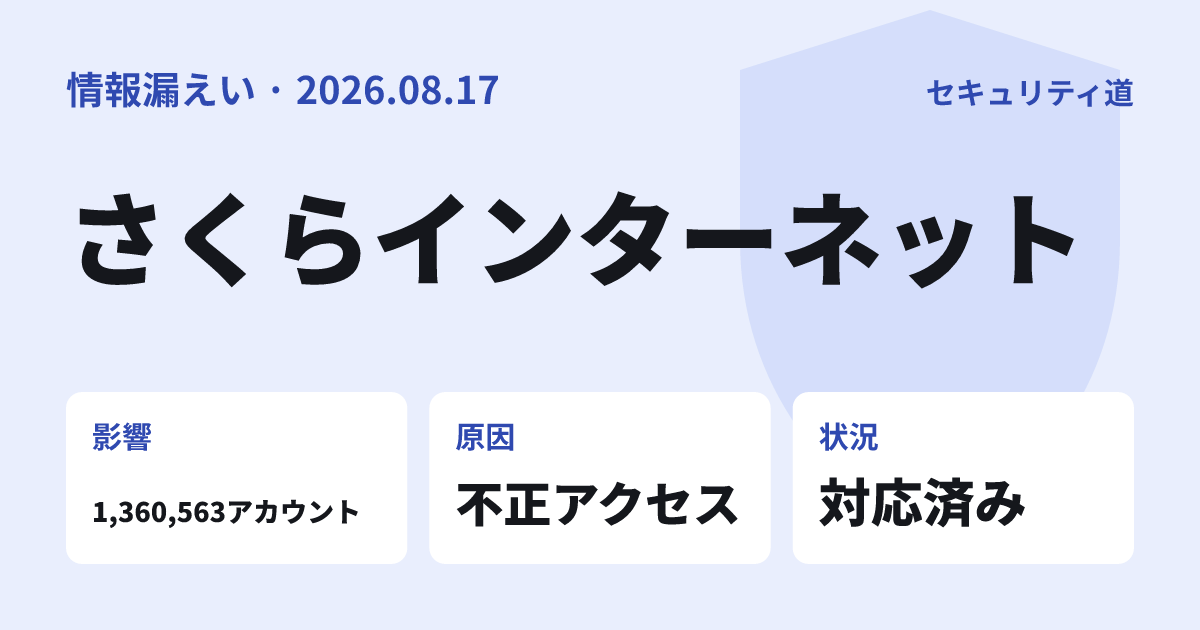
- さくらインターネット株式会社
- 公表日
- 2026年8月17日
- 件数
- 会員情報 1,360,563アカウント(可能性)。うちレンタルサーバは951アカウント
- 情報の種類
- 会員ID・会社名・部署名・住所・氏名・電話番号・メールアドレス、生年月日・性別・FAX番号、契約サービス・契約期間・請求金額等、ハッシュ化されたパスワード情報(30アカウント)、レンタルサーバの初期サーバーパスワードとVPSの管理者初期パスワードの一部、レンタルサーバの利用者識別子と顧客領域内に保存された情報(951アカウント)
- 原因
- 不正アクセス(侵入経路とシステム構成の技術的な詳細は公表を差し控え)
- 状況
- 対応済み
- 出典
- https://www.sakura.ad.jp/corporate/wp-content/uploads/2026/09/260910-ir_1.pdfhttps://www.sakura.ad.jp/corporate/wp-content/uploads/2026/08/260819-ir_1.pdfhttps://www.sakura.ad.jp/corporate/information/newsreleases/2026/08/17/1968225614/
さくらインターネット株式会社は2026年8月17日、「さくらのレンタルサーバ」の一部環境への不正アクセスを公表しました。8月19日の第二報で販売管理システムへの不正アクセスの可能性を公表し、9月10日の第三報で一連の調査の完了を報告しました。第三報では販売管理システムへの不正アクセスを確認したとし、1,360,563アカウントの会員情報が閲覧または取得された可能性があるとしています。
何が起きたか
8月9日、「さくらのレンタルサーバ」のメンテナンス用サーバーで異常を検知し、調査を始めました。レンタルサーバの一部サーバーへの不正アクセスと、一部サーバーへのマルウェアの設置が確認されました。9月10日の第三報で、対象は583アカウントから368アカウント増えて合計951アカウントと更新されています。追加の368アカウントは、583アカウントへの不正アクセスと関連する明確な根拠は確認されていませんが、影響の可能性を否定できないとして対象に含めています。
その調査の過程で、契約情報等を管理する販売管理システムへの不正アクセスも確認されました。第三報によると、発生時期は2023年4月以降、2026年3月までの間で、レンタルサーバの件との関連性を示す明確な根拠は確認されていません。販売管理システムは各サービスを提供する環境とは別のシステムです。
漏えいした情報
第三者に閲覧または取得された「可能性」がある情報です。同社はクレジットカード情報を保存していないとしています。
| 対象 | アカウント数 | 情報の内容 |
|---|---|---|
| レンタルサーバの一部 | 951 | 利用者識別子、お客さま環境に保存された情報(メール、ウェブサイトデータ、ログ等) |
| 会員登録者の一部 | 1,360,563 | 会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX番号、契約サービス、契約期間、請求金額等 |
| 上記のうち | 30 | ハッシュ化された会員IDのパスワード情報 |
1,360,563アカウントには、レンタルサーバの対象者も含まれます。
第三報によると、販売管理システムにはレンタルサーバの一部の初期サーバーパスワードと、VPSの一部の管理者初期パスワードも保存されていました。これらはハッシュ化されていません。初期パスワードから変更した後のパスワードは保存していないとしています。
原因と経緯
第三報では、セキュリティ保護と模倣攻撃防止の観点から、侵入経路とシステム構成の技術的な詳細の公表を差し控えるとしています。2025年7月以降のものと考えられる不審な活動の痕跡も見つかりましたが、継続的な侵害を示すものではなく、情報の不正利用や二次被害もないことを確認したとしています。
検知から第三報まで
- 2023年4月〜2026年3月販売管理システムへの不正アクセスが発生していた期間
- 8月9日メンテナンス用サーバーで異常を検知し調査開始
- 8月9日〜19日認証情報の無効化、通信の遮断、環境の隔離、マルウェア除去
- 8月17日レンタルサーバ583アカウントへの不正アクセスを公表
- 8月19日第二報。販売管理システムへの不正アクセスの可能性を公表
- 9月10日第三報。一連の調査の完了と再発防止策を公表
再発防止策として、権限の総点検や監視の強化を実施済みとし、今後はレンタルサーバの全サーバーの再構築などを進めるとしています。対象者には電子メール等で個別に案内しています。
利用者がやること
同社は、個別の案内を受け取った人に内容の確認と対応を求めています。レンタルサーバでは影響の可能性があるパスワードを同社が変更しており、対象者には任意のパスワードへの変更を求めています。VPSでは、契約時の初期パスワードを使い続けている場合に変更を求めています。
個別の案内を確認してパスワードを変える
レンタルサーバは会員メニューから任意のパスワードに変更します。VPSは初期パスワードのままなら変更します。
便乗したフィッシングに注意する
同社は便乗したフィッシングメール、不審な電話、SMS、なりすましへの注意を呼びかけています。電話でパスワードやカード情報を尋ねることはないとしています。
使い回しているパスワードを変える
さくらインターネットと同じパスワードを他のサービスでも使っている場合は、そちらを変更しておくと安心です。