- 組織
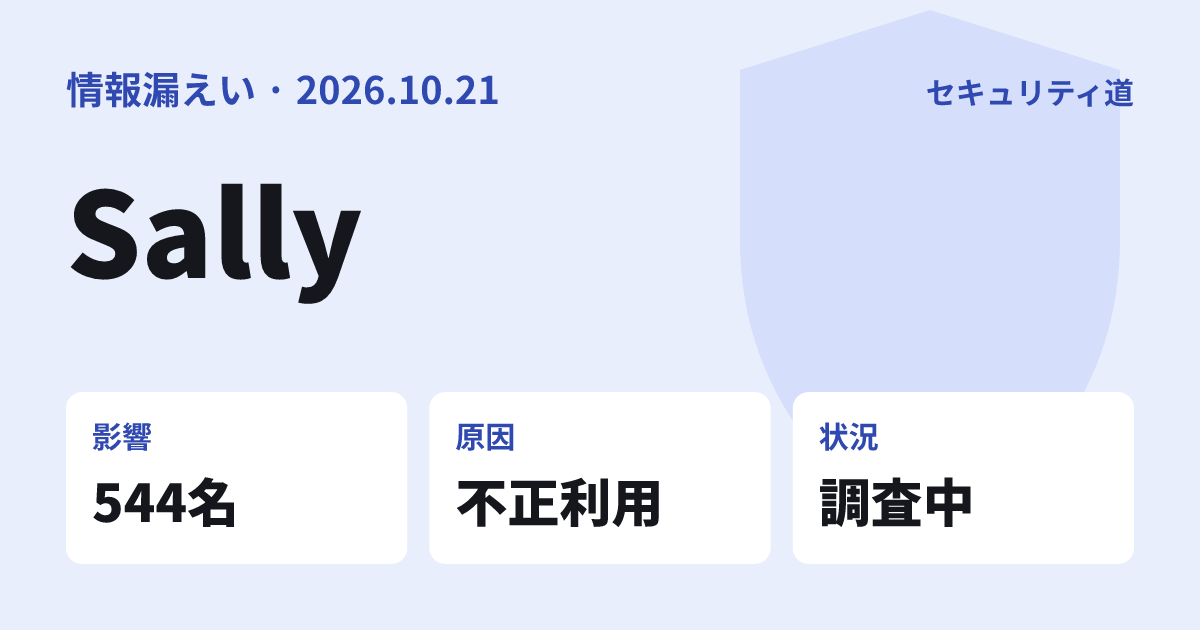
- 株式会社Sally
- 公表日
- 2026年10月21日
- 件数
- ウズへのお問い合わせ 544名、Webサイトのお問い合わせフォーム 404名(漏えいのおそれ)
- 情報の種類
- 氏名、メールアドレス、電話番号、お問い合わせ内容、ユーザーID、添付ファイル、会社名、部署名、役職
- 原因
- 社員のメールアカウントの不正利用による問い合わせ管理システムへのログインと、Studio株式会社のクラウド環境への不正アクセス
- 状況
- 調査中
- 出典
- https://sally-inc.jp/news/2026-10-incident
株式会社Sallyは2026年10月21日、問い合わせ対応のために預かっている情報の一部が、2件の不正アクセスにより外部に漏えいしたおそれがあると公表しました。対象はウズへの問い合わせ544名と、Webサイトの問い合わせフォーム404名です。
何が起きたか
1件目は、社員のメールアカウントが第三者に不正利用され、社員になりすまして問い合わせ管理システムにログインされたものです。2件目は、以前Webサイトの制作に使っていたサービス「Studio」を運営するStudio株式会社のクラウド環境への不正アクセスです。
不正アクセスは遮断済みです。現在のWebサイトはStudioを使っていません。
544名ウズへのお問い合わせ
404名Webサイトのお問い合わせフォーム
対象外クレジットカード情報
漏えいした情報
| 対象 | 人数 | 対象期間 | 情報 |
|---|---|---|---|
| ウズへのお問い合わせ | 544名 | 2026年3月30日〜10月14日 | メールアドレス、電話番号、お問い合わせ内容(ユーザーID、添付ファイルを含む) |
| Webサイトのお問い合わせフォーム | 404名 | 2026年4月まで | 氏名、メールアドレス、お問い合わせ内容(フォームにより会社名、部署名、役職、電話番号を含む) |
2つの人数を合わせると948名です。同じ人が両方に含まれるかどうかは、公表ページからは分かりません。
原因と経緯
メールアカウントが不正利用された経緯は、公表ページに記載がありません。Studioの件については、Studio株式会社が別に発表しています。
公表された経緯
- 9月30日〜10月1日Studio株式会社のクラウド環境で不正アクセスが発生
- 10月14日社員になりすまして問い合わせ管理システムにログインされる
- 10月16日Studio株式会社から報告を受ける
- 10月17日個人情報保護委員会へ報告(Studio分は連名)
- 10月21日公表
同社は、社員アカウントの多要素認証の徹底と監視の強化を進めるとしています。対象者にはメールで個別に連絡します。新たに判明した事実があれば同じページで公表するとしています。
利用者がやること
ウズや同社のWebサイトに問い合わせたことがある方は、次の点に注意してください。
不審な連絡に注意する
同社や関係者を装ったメール、SMS、電話に注意し、心当たりのない連絡のURLや添付ファイルを開かないでください。
パスワードやカード番号を伝えない
同社がメールや電話でパスワードやクレジットカード番号を尋ねることはないとしています。
問い合わせに書いた内容を振り返る
ここからは一般的な対策です。問い合わせ本文や添付ファイルに他の情報を書いていた場合は、それを前提に不審な連絡へ備えてください。