- 組織
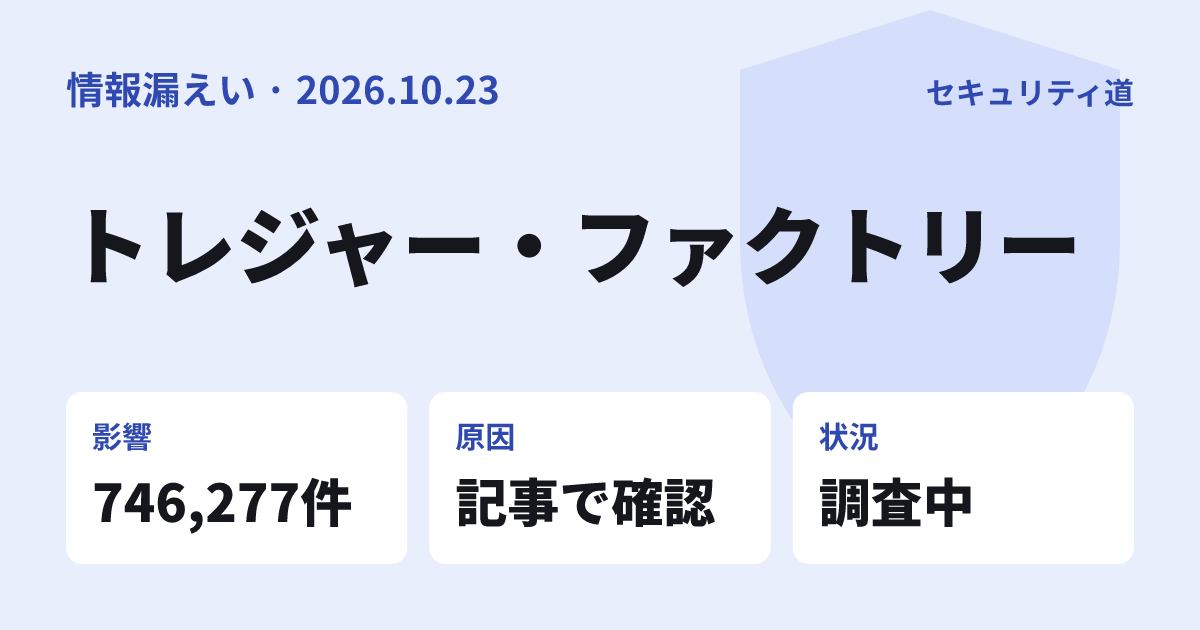
- 株式会社トレジャー・ファクトリー
- 公表日
- 2026年10月23日
- 件数
- お客様情報 746,277件、取引先業者・従業員等の情報 750件、取引先業者・従業員等が利用する端末に関する情報 1,000件
- 情報の種類
- メールアドレス、氏名、住所、端末識別情報
- 原因
- データベースへのアクセスに関する脆弱性が第三者に悪用されたことが原因とみている(詳細な原因と影響範囲は調査中)
- 状況
- 調査中
- 出典
- https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20261023/20261023555328.pdf
株式会社トレジャー・ファクトリーは2026年10月23日、「出張買取」と「トレファク引越」の案件管理システムへの第三者からの不正アクセスで、お客様情報等の一部が外部に不正に取得されたと公表しました。お客様情報は746,277件で、対象情報はメールアドレスです。このうち11件には氏名と住所も含まれます。
何が起きたか
同社は2026年10月20日に案件管理システムのアクセスログを調査し、同日未明から朝にかけて、第三者が同社システムの脆弱性を悪用して不正にアクセスし、お客様情報等を取得したことを確認しました。
同日10時30分に案件管理システムへの外部アクセスを停止し、11時05分には出張買取・引越等の申込フォームの受付を停止しています。
店舗で預かっているお客様情報と、アプリで管理しているお客様情報は別のシステムで管理しており、不正取得の対象に含まれていないとしています。公表時点で、個人情報の不正利用その他の具体的な二次被害は確認されていません。
漏えいした情報
| 区分 | 件数 | 対象情報 |
|---|---|---|
| お客様情報 | 746,277件 | メールアドレス(このうち11件は氏名と住所を含む) |
| 取引先業者・従業員等の情報 | 750件 | 氏名、メールアドレス |
| 取引先業者・従業員等が利用する端末に関する情報 | 1,000件 | 氏名、端末識別情報 |
いずれも「現時点で確認している影響範囲」として示された数字です。詳細な影響範囲は引き続き調査するとしています。
原因と経緯
同社は現時点の調査で、データベースへのアクセスに関する脆弱性が第三者に悪用されたことが原因とみています。詳細な原因と影響範囲は、外部のセキュリティ専門機関とも連携して調べる方針です。直近で公表されているPHPに関する脆弱性を悪用したものではなく、関連はないことも確認したとしています。
確認から公表まで
- 10月20日未明から朝脆弱性を悪用した不正アクセス
- 10月20日アクセスログの調査で不正取得を確認
- 10時30分案件管理システムへの外部アクセスを停止
- 11時05分申込フォームの受付を停止
- 10月23日公表
対応として、関連するアカウントのパスワード変更等を実施し、悪用された脆弱性への対策、ログイン機能のセキュリティ強化、不審なアクセスの監視強化等を進めています。システムと申込フォームは、必要な安全対策と確認を実施したうえで、2026年10月28日を目途に再開する予定と記載されています。個人情報保護委員会への報告と、警察等の関係機関への相談・報告も進めているとしています。
同社グループでは2026年8月に、連結子会社の株式会社カインドオルでも不正アクセスによる個人情報漏えいが発生しました。前回はフィッシングでスタッフアカウントの認証情報が取得されたことが原因で、今回とは原因も侵入経路も異なると説明しています。
利用者がやること
公表文に、利用者に特定の操作を求める記載はありません。対象者には必要な情報を個別に案内するとしており、専用の問い合わせ窓口は準備中で、体制が整い次第、同社ホームページで案内するとしています。次の 2 と 3 は公表文の記載ではなく、一般的な対策です。
同社からの案内を確かめる
「出張買取」や「トレファク引越」を申し込んだことがある場合は、同社からの個別の案内と、ホームページの窓口の案内を確かめます。
同社を名乗るメールに注意する
漏えいした情報の中心はメールアドレスです。買取や引越の連絡を装うメールが届いても、本文のリンクを開かず、個人情報や決済情報を入力しないでください。
請求や入金の連絡を見分ける
身に覚えのない請求や入金の案内は、メールの連絡先へ返信せず、公式サイトで調べた窓口に確かめます。