- 組織
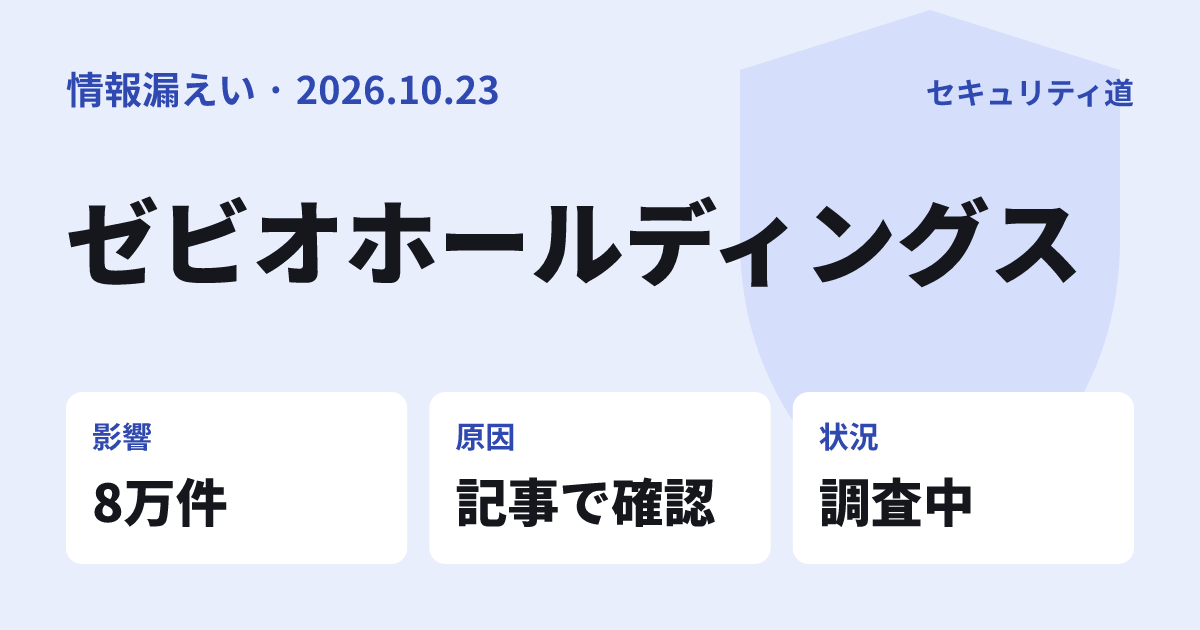
- ゼビオホールディングス株式会社
- 公表日
- 2026年10月23日
- 件数
- 購入者情報 最大約12.8万件、住所情報 最大約12.2万件、メール送信履歴 最大約15.8万件(漏えいした可能性。各区分には重複があり、単純合計が漏えい人数を示すものではない)
- 情報の種類
- 購入者名、メールアドレス、購入者住所、配送先住所、電話番号、注文確認メール本文、送信先メールアドレス
- 原因
- 株式会社Commerble側のシステム管理用認証情報が不正に取得され、システムのアクセス制限の設定不備等が悪用されたとの報告(具体的な侵入原因は調査中)
- 状況
- 調査中
- 出典
- https://www2.jpx.co.jp/disc/82810/140120261022554661.pdf
ゼビオホールディングス株式会社は2026年10月23日付で、連結子会社の株式会社GALLERY・2が利用するECプラットフォーム「Commerble(コマーブル)」への第三者による不正アクセスで、お客様の個人情報が外部に漏えいした可能性があると公表しました。購入者情報は最大約12.8万件で、クレジットカード番号とログインパスワードは含まれていないとしています。
何が起きたか
「Commerble」の運営会社である株式会社Commerbleの親会社、シグマコンサルティング株式会社から受領した報告書によると、2026年10月16日に株式会社Commerble側のシステム管理用認証情報が不正に取得されました。10月17日には同プラットフォームの管理用クラウド環境を経由して子会社の顧客データベースへ不正にアクセスされ、顧客情報を表示する操作が実行されたことが確認されています。
10月18日にECサイトの支払入力画面の改ざんが確認されたため、子会社は同日、ECサイトを停止しました。
漏えいした情報
| 区分 | 件数 | 内容 |
|---|---|---|
| ①購入者情報 | 最大約12.8万件 | 重複を除いた購入者名、メールアドレス |
| ②住所情報 | 最大約12.2万件 | 重複を除いた購入者住所、配送先住所、電話番号 |
| ③メール送信履歴 | 最大約15.8万件 | 注文確認メール本文、送信先メールアドレス |
クレジットカード番号とログインパスワードは、これらの情報に含まれていません。現時点で、個人情報の不正利用や金銭的被害等の具体的な二次被害は確認されていないとしています。改ざんされた支払入力画面に入力された情報の扱いについては、記載がありません。
原因と経緯
報告書では、システムのアクセス制限の設定不備等が悪用されたとの報告を受けています。具体的な侵入原因と情報流出の範囲は、株式会社Commerbleとシグマコンサルティング株式会社が引き続き調査しています。
認証情報の取得から公表まで
- 10月16日Commerble側のシステム管理用認証情報が不正に取得される
- 10月17日顧客データベースへの不正アクセスと顧客情報を表示する操作
- 10月18日支払入力画面の改ざんを確認し、ECサイトを停止
- 10月21日子会社が個人情報保護委員会へ報告
- 10月23日ゼビオホールディングスが公表
運営会社側からは、管理用機能の外部公開停止、認証情報・接続情報の変更、アクセス制限の是正、権限の見直し等の被害拡大防止措置を実施したとの報告を受けています。ECサイトは安全性を確認したうえで段階的な再開を検討し、グループとしても外部クラウドサービスの管理・監督体制を点検するとしています。連結業績への影響は軽微と見込んでいます。
利用者がやること
対象のお客様への個別通知と注意喚起は、調査状況を踏まえて準備を進めている段階です。公表文が求めているのは 1 の注意で、2 と 3 は公表文の記載ではなく、一般的な対策です。
子会社を装うメールに注意する
株式会社GALLERY・2を装った不審なメール等を受信した場合は、記載されたリンクへアクセスせず、個人情報や決済情報を入力しないでください。
注文に触れた連絡を疑う
注文確認メールの本文も対象に含まれます。過去の注文に触れた連絡でも本物とは限らないため、メールの案内からログインしたり支払いをしたりしないようにします。
カードの利用明細を確かめる
カード番号は対象の情報に含まれていませんが、支払入力画面の改ざんが確認されています。株式会社GALLERY・2のECサイトで購入したことがある場合は、身に覚えのない請求がないか明細を確かめると安心です。
問い合わせ先は、G2-セキュリティ窓口(security@gallery2.jp)です。