- 組織
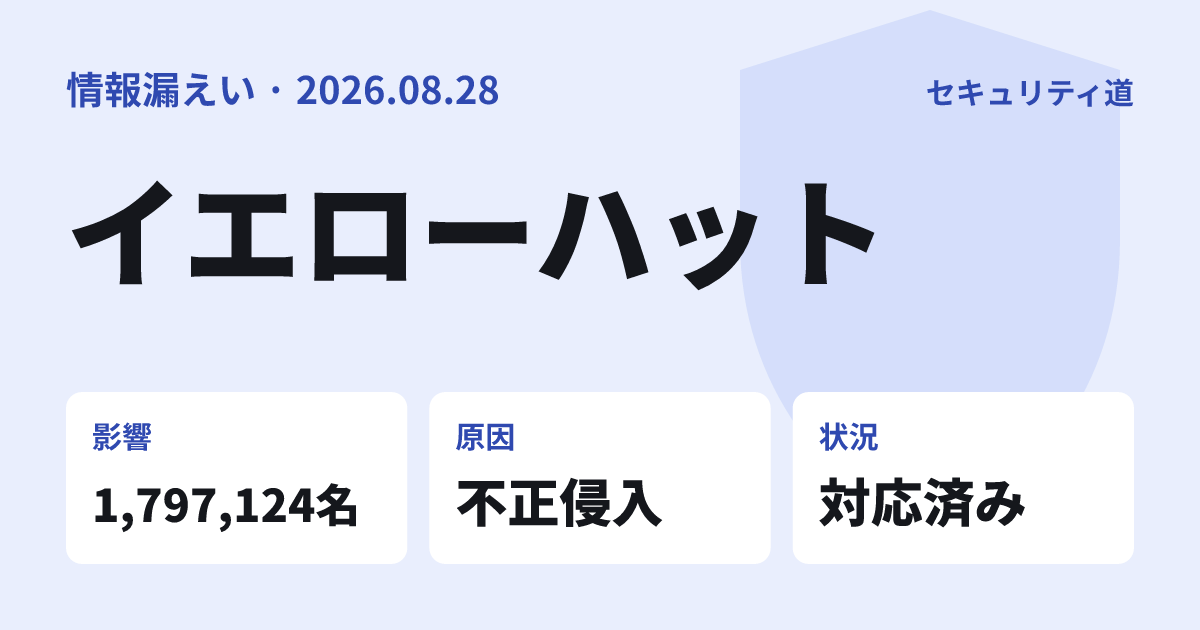
- 株式会社イエローハット
- 公表日
- 2026年8月28日
- 件数
- 会員1,797,124名
- 情報の種類
- 氏名・住所・生年月日・性別、電話番号・メールアドレス、会員番号・ログインID、パスワード(復元できない状態)
- 原因
- イエローハットWEB作業予約システムへの不正侵入
- 状況
- 対応済み
- 出典
- https://www.yellowhat.jp/information/yellowhat/202610_2.html
株式会社イエローハットは2026年10月15日、「イエローハットWEB作業予約システム」への不正アクセスについて第二報・最終報を公表しました。第三者機関のフォレンジック調査で、不正侵入により会員1,797,124名の顧客データが外部に流出したことが確認されています。クレジットカード情報は本システムで保持しておらず、漏えいはないとしています。
何が起きたか
不正アクセスの対象は、店舗での作業をWEBで予約するためのシステムです。同社は検知後にシステムを遮断・停止し、第三者調査機関がシステムとアクセスログのフォレンジック調査を行いました。その結果、原因と影響範囲の特定が完了し、一部の顧客データの流出が確認されています。
漏えいした情報
第一報の時点で確認されていた項目と、その後に追加で確認された項目があります。
| 確認時期 | 情報の内容 |
|---|---|
| 第一報時点 | 氏名、電話番号、メールアドレス、会員番号 |
| 第一報以降に追加 | 住所、生年月日、性別、ログインID、パスワード(復元できない状態) |
パスワードは復元できない形式で保管されており、今回の漏えい情報でアカウントが不正利用される恐れはないとしています。決済は外部システムを利用しているため、カード情報は対象外です。
原因と経緯
公表文では「不正侵入」とされ、具体的な脆弱性や手口は書かれていません。
第一報から最終報まで
- 検知不正アクセスを検知し、システムを遮断・停止
- 8月28日第一報を公表
- フォレンジック調査第三者機関が原因と影響範囲の特定を完了
- 改修・再開セキュリティ強化と改修を実施し、第三者機関が有効性を確認
- 10月15日第二報・最終報。確報を個人情報保護委員会へ提出
対象の会員にはWEB、電子メール、書面、電話で個別に通知したとしています。今後も定期的な脆弱性診断を続けるとのことです。
利用者がやること
同社は、身に覚えのない不審なメールやSMSを受け取った場合、本文中のURLへのアクセスや添付ファイルの開封を避けるよう求めています。不安や質問は専用窓口で受け付けています。
不審なメール・SMSを開かない
イエローハットを名乗る心当たりのない連絡は、URLや添付ファイルを開かずに対応します。住所や生年月日も流出しているため、それらを示して信用させようとする連絡にも注意してください。
使い回しているパスワードを変える
作業予約システムと同じパスワードを他のサービスで使っている場合は、念のため変更しておくと安心です。
不明点は専用窓口に確認する
公表文に記載された専用相談窓口(フリーダイヤル、平日10時〜19時)に問い合わせできます。